Un modèle de maturité de la gouvernance de l’IA évalue la capacité d’une organisation à attribuer les responsabilités, connaître ses systèmes, maîtriser leurs risques et démontrer ses décisions. Il ne mesure pas le nombre de licences achetées ni la qualité des modèles.
La grille générale de maturité IA de l’entreprise couvre un périmètre plus large. Ici, seule la gouvernance est examinée. La méthode proposée par Anand Candassamy sert à préparer un audit IA ; elle ne constitue ni une échelle officielle ISO ou NIST, ni une attestation de conformité à l’AI Act.
Comment mesurer la maturité de la gouvernance de l’IA ?
La maturité de gouvernance se mesure par des responsabilités exercées et des preuves retrouvables, depuis l’inventaire initial jusqu’au traitement documenté des incidents et des changements.
Dans la méthode proposée, chaque dimension reçoit un état : inconnu, décrit, appliqué ou éprouvé. Ces mots désignent la qualité de la preuve. Une procédure écrite mais jamais utilisée reste décrite ; une procédure appliquée sur un système ne devient pas automatiquement éprouvée pour tout le parc.
L’évaluation conserve un exemple et un contre-exemple. Qui a autorisé le dernier changement ? Qui a refusé une demande faute de preuve ? Une gouvernance qui sait seulement approuver peut manquer son rôle. La décision de suspendre un usage doit avoir un propriétaire autant que celle de le lancer.
Il faut aussi séparer la déclaration d’un fournisseur des contrôles réalisés par l’organisation. Recevoir une documentation n’établit pas que quelqu’un l’a lue, reliée à l’usage réel et acceptée. Le dossier doit montrer ce travail.
Cette approche complète la méthode pour écrire la fiche d’un système d’IA. L’inventaire devient alors un instrument de décision : il identifie les inconnues, les responsables et les preuves manquantes.
Comment relier cette grille à ISO 42001 et au NIST AI RMF ?
ISO/IEC 42001 et le NIST AI RMF offrent des cadres complémentaires, mais aucun des deux ne doit être présenté comme la grille de maturité inventée ici.
ISO/IEC 42001:2023 porte sur le système de management de l’IA : établir, mettre en œuvre, maintenir et améliorer les politiques, objectifs et processus associés. Le résumé public permet de comprendre cet objet ; il ne remplace pas la lecture de la norme pour un audit de certification.
Le NIST AI RMF organise la gestion des risques autour de Govern, Map, Measure et Manage. Govern traverse les autres fonctions. Map examine le contexte, Measure évalue les risques, Manage organise leur traitement. Le NIST précise que les actions ne forment pas une simple liste ordonnée à cocher.
La correspondance ci-dessous est donc une lecture de travail d’Anand Candassamy. Elle aide à ranger les pièces du dossier ; elle ne démontre pas une équivalence juridique entre ces cadres.
| Dimension examinée | Rattachement de travail | Pièce recherchée |
|---|---|---|
| Responsabilités | Govern ; management de l’IA | Décision et responsable identifiés |
| Inventaire et contexte | Map | Fiche du système et usage réel |
| Évaluation | Measure | Protocole, résultats et limites |
| Traitement et suivi | Manage | Correction, arbitrage et contrôle |
L’amélioration recherchée porte sur la capacité à produire ces pièces et à agir dessus. Accumuler les noms de référentiels ne renforce pas cette capacité.
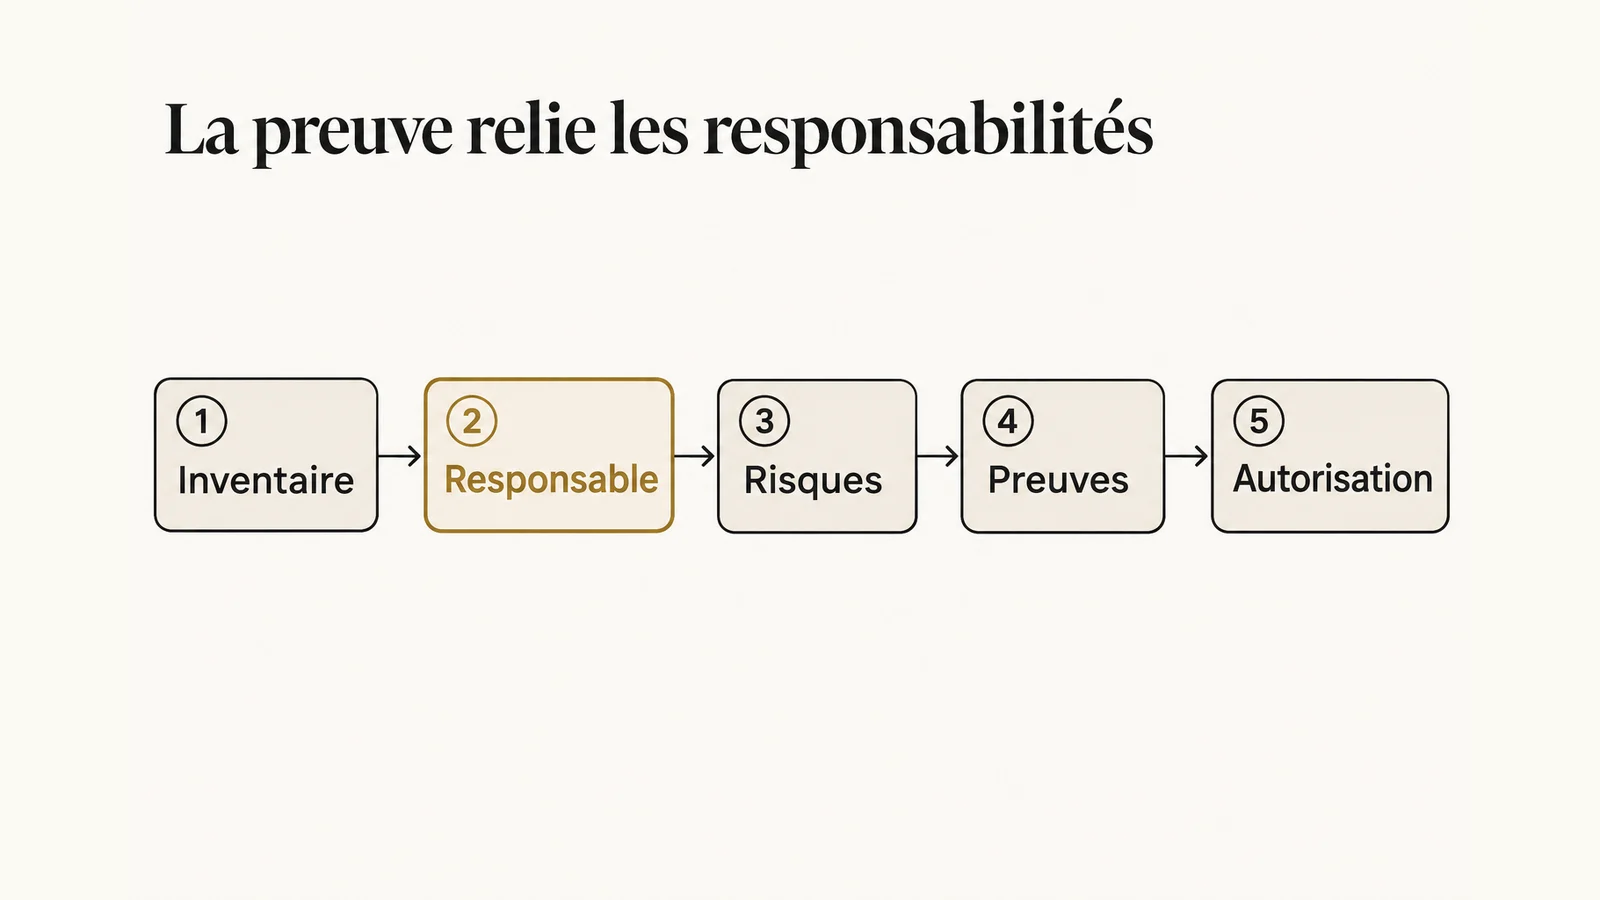
Quels rôles et responsabilités faut-il rendre vérifiables ?
Chaque système doit avoir un responsable de l’usage, une autorité de décision et une capacité opérationnelle de contrôle, même lorsque plusieurs rôles sont tenus par la même personne.
La recommandation est de décrire les décisions plutôt que de commencer par un organigramme. Qui accepte le risque résiduel ? Qui valide les droits d’accès ? Qui peut suspendre l’usage ? Qui vérifie que la correction annoncée a réellement été appliquée ? Chaque réponse doit renvoyer à un rôle et à une procédure utilisable.
Un comité peut arbitrer, mais il ne remplace pas les responsables de terrain. Le dossier conserve le périmètre de leurs pouvoirs et la manière de les joindre. Il prévoit aussi l’absence de la personne habituellement disponible. Une validation qui dépend d’un unique individu sans remplacement reste un point fragile.
Je recommande ensuite un exercice sans effet réel : présenter un changement de finalité ou une demande de nouvelle connexion et suivre son parcours de décision. Les participants peuvent-ils dire quelles preuves leur manquent ? Le refus est-il enregistré ? L’exercice révèle les responsabilités seulement supposées.
La supervision humaine devient concrète lorsque la personne sait quoi examiner, possède le temps nécessaire et dispose du pouvoir de corriger la trajectoire.
Que doit contenir un inventaire gouvernable des systèmes d’IA ?
Un inventaire gouvernable relie chaque système à sa finalité, ses utilisateurs, ses données, son fournisseur, ses dépendances et la décision qui autorise son utilisation.
La fiche doit distinguer l’outil acheté et les usages qui en sont faits. Une même application peut servir à rédiger un brouillon ou à influencer une décision sensible. Le responsable de l’inventaire doit pouvoir retrouver ce contexte sans interroger successivement toutes les équipes.
Pour la méthode proposée, les informations inconnues restent visibles. Une case vide n’est pas une preuve d’absence de risque. Le tableau indique qui doit répondre et ce qui restera interdit tant que la réponse manque. Cette discipline évite qu’un système non documenté soit considéré comme autorisé par défaut.
Le rapprochement avec les contrats, les accès et les outils déclarés permet ensuite de rechercher les écarts. Il s’agit d’une recommandation d’organisation, pas d’un pourcentage supposé de shadow IA. Aucun volume d’usages cachés ne peut être déduit sans enquête sur le périmètre évalué.
Enfin, la fiche conserve les changements de modèle, de données et de finalité. L’inventaire doit expliquer l’état réellement utilisé aujourd’hui. L’article sur l’auditabilité d’une réponse IA détaille les pièces qui rendent cette recherche possible.
Comment évaluer les risques et la documentation sans confondre les cadres ?
L’évaluation distingue les risques propres à l’usage, les mesures décidées pour les traiter et les obligations juridiques réellement applicables à l’acteur et au système concernés.
L’article 9 de l’AI Act porte sur le système de gestion des risques des systèmes d’IA à haut risque. L’article 14 traite de leur contrôle humain. Ces dispositions ne doivent pas être transformées en obligations indistinctes pour tout logiciel intégrant de l’IA.
La méthode recommandée commence par qualifier l’usage et le rôle de l’organisation, puis fait vérifier les obligations et leur calendrier sur les textes à jour. Cette page n’établit pas cette qualification pour un cas particulier. La maturité technique du dossier et la conformité réglementaire restent deux conclusions différentes.
Sur le terrain, le dossier rassemble la finalité, les scénarios de risque, les hypothèses, les tests, les décisions et les limites acceptées. La documentation doit permettre à un autre responsable de reprendre l’évaluation. Une pièce sans version ou sans lien avec le système en service peut laisser une apparence de contrôle trompeuse.
Pour préparer le travail réglementaire, voir aussi le calendrier des obligations de l’AI Act. Le diagnostic de gouvernance ne remplace pas cette analyse juridique contextualisée.
Comment prouver que la supervision et le traitement des incidents fonctionnent ?
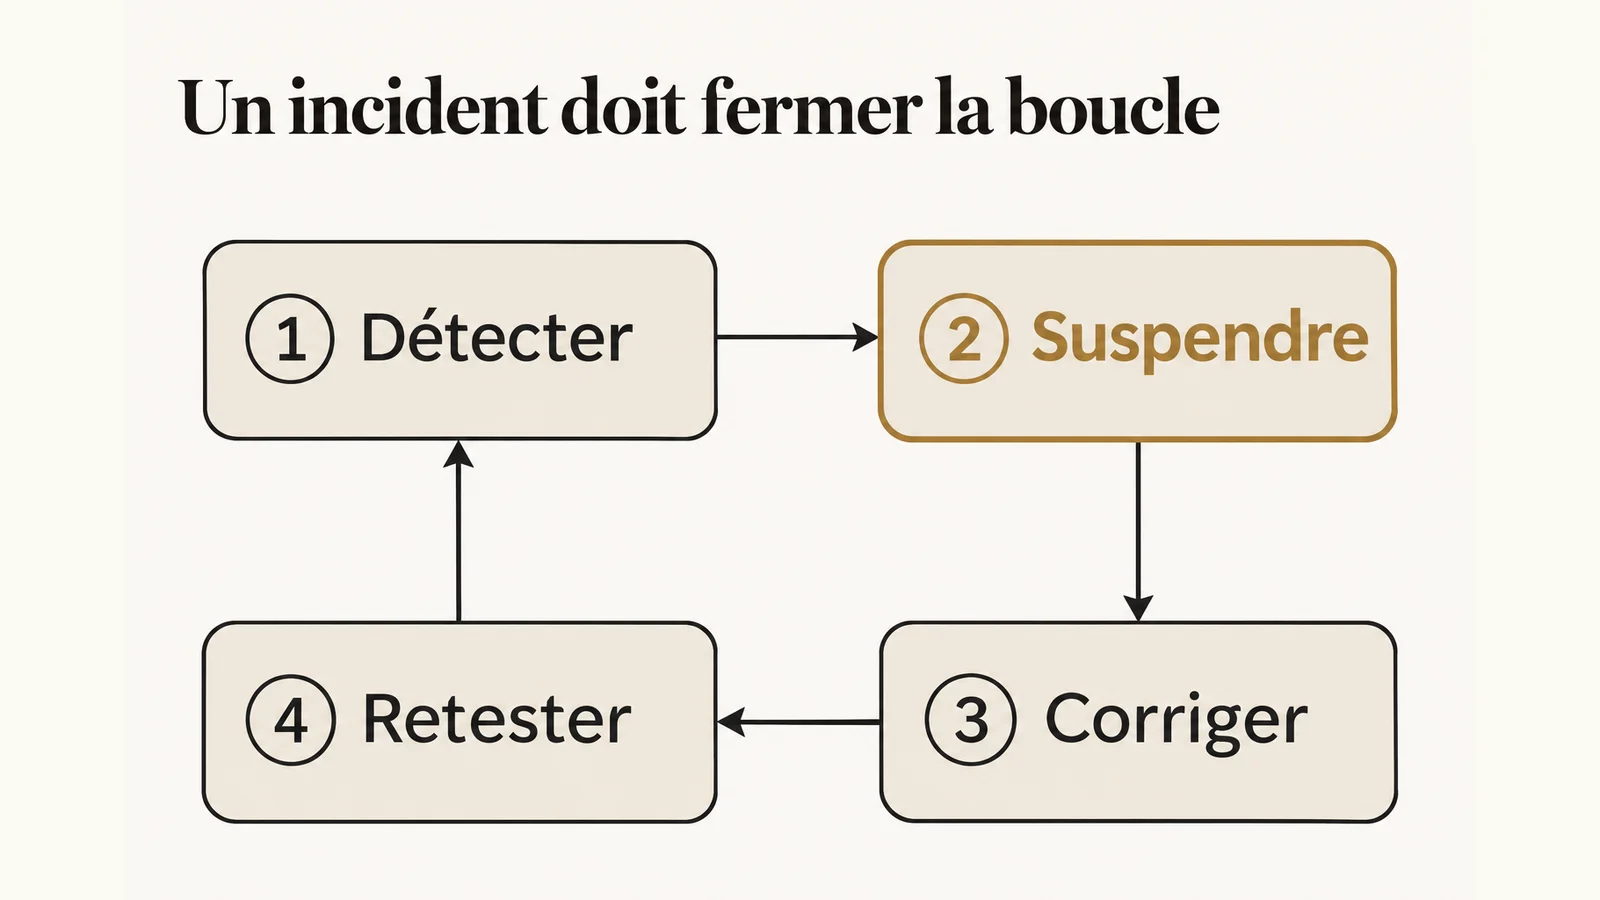
La supervision devient éprouvée lorsqu’un scénario permet de détecter une anomalie, suspendre le fonctionnement concerné, préserver les éléments utiles et autoriser une reprise après correction.
Je recommande de préparer un exercice sur environnement de test. Une personne reçoit un signal incomplet, recherche le système concerné, retrouve son responsable et applique la procédure. L’évaluation observe les blocages : accès manquant, alerte sans destinataire, décision impossible à retracer ou reprise sans nouveau test.
Le dossier sépare ensuite incident interne et signalement réglementaire. L’article 73 de l’AI Act concerne le signalement des incidents graves par les fournisseurs de systèmes d’IA à haut risque. Il ne faut pas présenter cette obligation comme une déclaration identique imposée à toutes les entreprises utilisant une IA.
La procédure interne peut couvrir un périmètre plus large par choix de gestion. Elle définit alors qui qualifie l’événement, qui examine les conséquences et qui vérifie les obligations de notification. Cette distinction permet de réagir sans improviser une interprétation juridique au milieu d’un incident.
La preuve utile est le compte rendu de l’exercice ou du traitement réel, avec les corrections et leur contrôle. Un numéro de procédure ne suffit pas.
Quelle place donner à la maîtrise de l’IA par les équipes ?
La maîtrise de l’IA doit être reliée aux tâches réellement confiées aux équipes, aux limites du système et aux décisions qu’elles doivent pouvoir prendre.
La version modifiée de l’article 4, consultée le 4 novembre 2026 sur le site de la Commission, demande des mesures favorisant la maîtrise de l’IA. Elle précise que les fournisseurs et déployeurs ne sont pas contraints de garantir un niveau individuel spécifique. Il serait donc inexact de reprendre l’ancienne formulation sans cette modification.
La recommandation de gouvernance reste pratique : former une personne à examiner une réponse, refuser une action et signaler une anomalie dans son contexte. Une présence à une session ne démontre pas cette capacité. L’exercice doit correspondre à son rôle et aux moyens dont elle dispose.
Pour progresser, choisissez une faiblesse précise plutôt qu’un programme général sans critère de réussite.
- Choisir un système et une décision à gouverner.
- Réunir les pièces disponibles et les responsables concernés.
- Marquer chaque dimension inconnue, décrite, appliquée ou éprouvée.
- Tester le contrôle et la remontée d’incident sans effet réel.
- Affecter les corrections et vérifier leur résultat avant extension.
La restitution conserve les blocages séparément. Un inventaire complet ne compense pas l’impossibilité d’arrêter un usage. Le prochain investissement doit répondre à ce blocage, avec une preuve attendue.
Questions fréquentes
La maturité IA et la gouvernance IA sont-elles identiques ?
Non. La maturité générale couvre aussi les usages, compétences et capacités techniques. Cet article examine seulement les responsabilités, l’inventaire, les risques, les preuves, la supervision et les incidents.
La grille proposée est-elle une norme ISO ?
Non. Les états inconnu, décrit, appliqué et éprouvé sont une méthode d’Anand Candassamy. ISO/IEC 42001 définit un système de management de l’IA ; la grille ne délivre aucune certification.
Quelles sont les fonctions du NIST AI RMF ?
Les fonctions sont Govern, Map, Measure et Manage. Govern traverse les autres fonctions. Le cadre ne doit pas être ramené à une succession obligatoire de cases à cocher.
Une bonne note prouve-t-elle la conformité à l’AI Act ?
Non. La qualification du système, le rôle de l’organisation et les textes applicables doivent être examinés séparément. Un dossier bien gouverné peut encore comporter des obligations non satisfaites.
Faut-il créer un comité pour commencer ?
La méthode recommande d’abord des responsables et des pouvoirs explicites. Un comité peut aider aux arbitrages ; son existence ne démontre pas qu’un usage est documenté ou qu’un incident peut être traité.
Quel premier livrable produire ?
Une fiche de système reliée à une décision, un responsable, des risques et des preuves. Elle permet de voir ce qui est connu, ce qui manque et ce qui empêche encore une extension d’usage.
Sources
Analyse et méthode proposées par Anand Candassamy au 4 novembre 2026.