Qu’est-ce qu’un système d’IA à haut risque au sens de l’AI Act ?
Un système à haut risque se qualifie à partir des conditions de l’article 6 et des annexes concernées, pas simplement parce qu’il traite une décision sensible.
Le règlement distingue les systèmes relevant de l’article 6, paragraphe 1, liés aux produits de l’annexe I et soumis aux conditions d’évaluation prévues, et les usages de l’annexe III, notamment en emploi, éducation ou accès à certains services essentiels.
L’article 6, paragraphe 3, prévoit des exceptions pour certains systèmes de l’annexe III ne présentant pas de risque important, sous conditions. Le profilage de personnes reste classé à haut risque dans ce cadre. Une lecture du seul intitulé du domaine ne suffit donc pas.
Il faut ensuite identifier le rôle de fournisseur ou de déployeur. Les obligations diffèrent selon ce rôle, comme le rappelait ce que l’ingénieur doit livrer depuis l’entrée en vigueur.
Qu’est-ce qui distingue cette échéance des précédentes ?
Préparer le haut risque demande de conserver les décisions et événements au moment où ils surviennent, car une documentation ultérieure ne crée pas les preuves absentes.
Une analyse des risques peut être actualisée et des protections ajoutées. Elle ne prouve pas qu’une analyse avait précédé une ancienne mise en service. De même, une supervision instaurée aujourd’hui ne démontre pas qu’un contrôle existait hier.
Les journaux posent un problème plus matériel : les événements non enregistrés ne se reconstruisent pas nécessairement à l’identique.
Au 10 février 2026, le calendrier adopté vise le 2 août 2026 pour les dispositions concernées de l’annexe III et le 2 août 2027 pour l’article 6, paragraphe 1, et ses obligations correspondantes. La Commission a proposé une modification en novembre 2025 ; une proposition ne remplace pas encore le calendrier applicable. Il faut aussi examiner les dispositions transitoires de l’article 111.
Votre système est-il concerné par le haut risque ?
Déterminer si un système relève du haut risque demande de décrire sa finalité, son rôle dans le processus et les conditions juridiques applicables à cet usage.
Je commence par la sortie et son effet : information documentaire, recommandation, classement ou décision. J’identifie les personnes concernées et les possibilités de contrôle.
Retrouver une procédure et trier des candidatures n’appellent pas la même analyse. Mais aucun de ces exemples ne dispense de vérifier l’article 6, les annexes et les exceptions éventuelles. Je ne promets pas un diagnostic complet en une demi-journée.
L’effet sur les personnes aide à repérer les usages à examiner ; il ne remplace pas la qualification, comme l’explique ce qu’on ne délègue jamais à un modèle. Avant cela, il faut écarter les pratiques interdites.
Quelles pièces préparer en distinguant fournisseur et déployeur ?
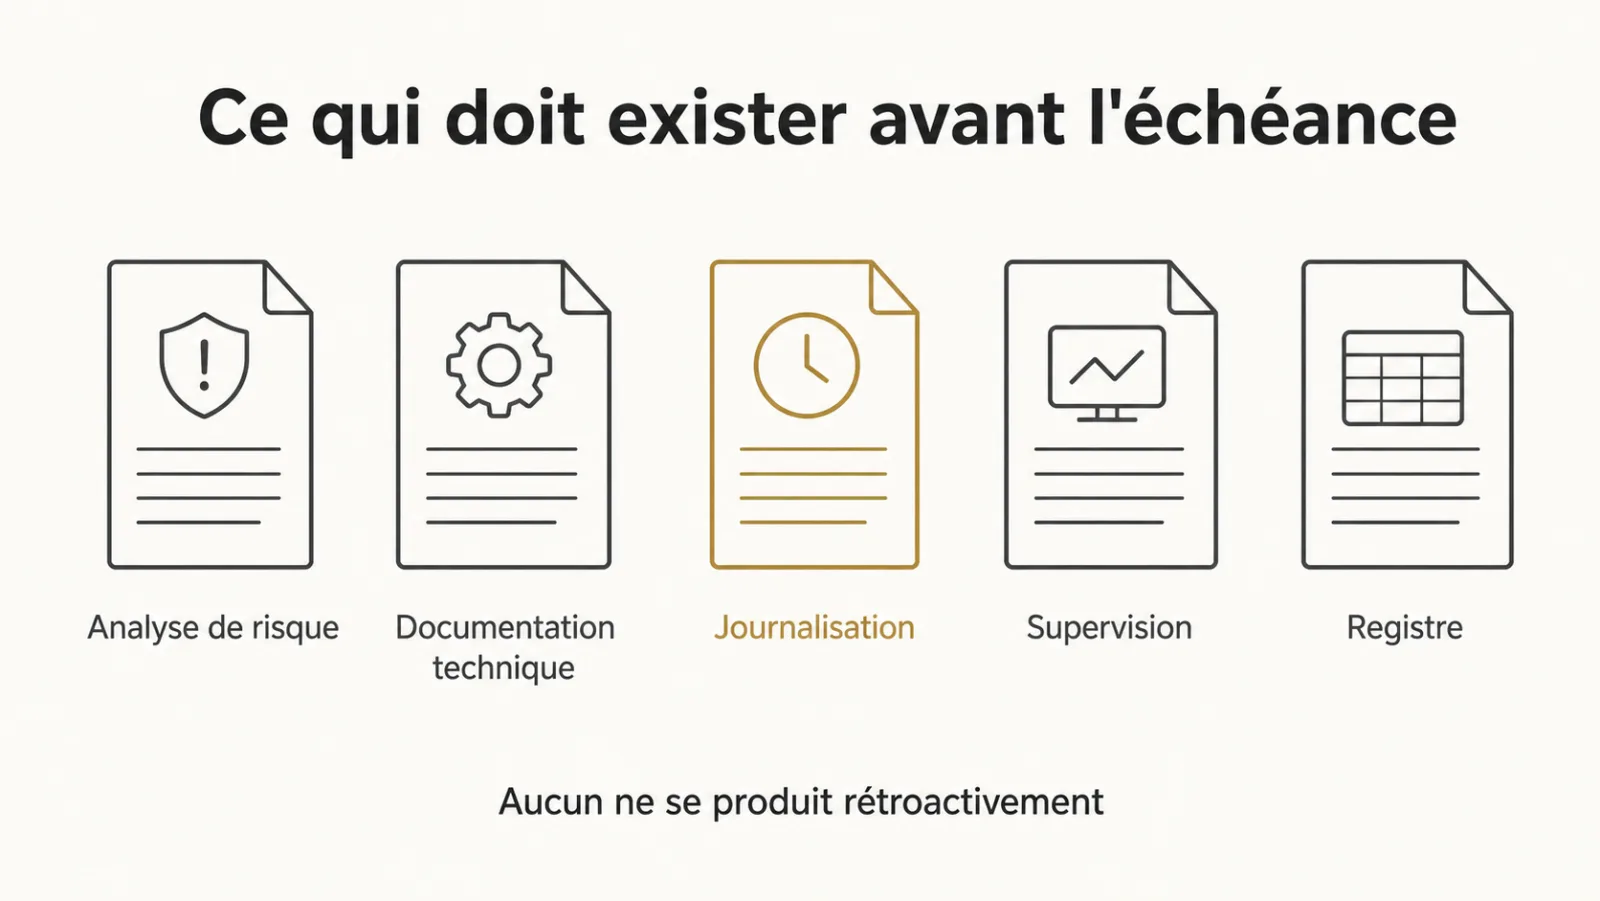
Les cinq pièces proposées organisent le travail technique, mais leur contenu et leur responsabilité doivent être rattachés aux obligations propres au fournisseur ou au déployeur.
- Risques et mesures de maîtrise. Le fournisseur organise un processus continu ; le déployeur vérifie notamment l’usage prévu et les contrôles qui lui incombent.
- Documentation technique. Elle doit exister au moment prévu par le texte, même si elle sera ensuite tenue à jour.
- Journaux. Il faut définir les événements utiles, leur disponibilité et leur conservation.
- Supervision. Elle se conçoit avec les capacités et l’autorité de la personne chargée du contrôle : voir supervision humaine.
- Inventaire et enregistrement. L’inventaire interne aide au pilotage ; il ne se confond pas avec les enregistrements requis dans la base européenne selon les cas.
Cette liste est une organisation pratique, pas une liste exhaustive donnant à elle seule conformité.
Quelles pièces peut-on rattraper, et lesquelles non ?
Une pièce peut décrire une correction actuelle sans démontrer qu’une mesure existait dans le passé, et cette distinction détermine les preuves à conserver dès maintenant.
| Pièce | Ce qu’elle documente | Limite d’une rédaction ultérieure | Action utile |
|---|---|---|---|
| Journaux | Événements effectivement capturés | Événements absents parfois irrécupérables | Définir et activer les traces pertinentes |
| Risques | Analyse, tests, mesures et décisions | Ne prouve pas une analyse antérieure | Dater les versions et décisions |
| Supervision | Information, autorité et intervention | Ne démontre pas un contrôle passé | Tester les possibilités de reprise |
| Documentation | Finalité, architecture, données et limites | Reconstitution parfois incomplète | Réunir les pièces existantes sans attendre |
| Inventaire | Systèmes, rôles et responsables | Ne vaut pas enregistrement réglementaire | Qualifier chaque système |
Le schéma présente le risque de perdre une preuve historique. Il n’interdit pas de corriger aujourd’hui une analyse ou une supervision insuffisante.
Pourquoi traiter la journalisation en premier ?
La journalisation mérite une attention précoce parce que les événements non capturés peuvent manquer au diagnostic, mais elle doit rester proportionnée aux exigences et aux données traitées.
Je ne recommande pas de stocker par défaut toutes les questions et tous les documents. Je commence par les versions, événements, autorisations et erreurs nécessaires au diagnostic, puis je justifie les contenus supplémentaires.
Les articles 19 et 26 prévoient, pour les journaux relevant du contrôle des acteurs concernés, une conservation adaptée à la finalité d’au moins six mois, sauf autre règle applicable. Cela ne permet pas une collecte illimitée de données personnelles.
La méthode d’observabilité aide à relier les traces aux incidents. Il faut aussi définir leurs accès, leur intégrité, leur suppression et les responsabilités. La mise en place ne tient pas nécessairement en une journée.
Comment commencer une analyse de risque utile ?
Commencer une analyse de risque consiste à relier les erreurs possibles à leurs conséquences, puis à documenter les mesures et les limites des tests disponibles. Un atelier amorce ce travail ; il ne remplace pas le processus de gestion des risques prévu pour le fournisseur.
La méthode que j’applique tient en quatre temps :
- Lister les façons dont le système peut se tromper : erreurs de contenu, pannes et conditions d’usage prévisibles.
- Décrire la conséquence de chacune pour la personne concernée.
- Évaluer la probabilité à partir du jeu de tests, qui fournit un taux observé sur les cas testés, sans garantir celui de tous les usages ; sa constitution est décrite dans construire un jeu de tests en une journée.
- Décrire la mesure qui limite la conséquence.
Ce dernier point est celui qui compte. Une erreur détectable et rattrapable par un contrôle humain n’a pas le même statut qu’une erreur qui produit une décision définitive sans qu’on s’en aperçoive.
Cette analyse a une valeur d’ingénierie qui dépasse la conformité : elle désigne précisément où placer les contrôles, et elle révèle souvent qu’une erreur considérée comme mineure a une conséquence disproportionnée.
Quelle première décision prendre sans attendre une éventuelle modification ?
La première décision utile consiste à identifier les événements et responsabilités qu’il faut pouvoir prouver, puis à vérifier les traces disponibles sans antidater les pièces.
Je choisis un système prioritaire et je fais relire ensemble sa finalité, ses journaux et ses contrôles. Le manque constaté oriente le travail ; une collecte exhaustive sans objectif n’est pas une réponse.
Comment s’organiser sans mobiliser un service entier ?
Une organisation proportionnée attribue un responsable à chaque système et réunit les compétences métier, techniques et juridiques nécessaires, sans faire reposer toute la preuve sur une personne.
L’équipe qui exploite le système connaît ses versions et incidents. Une coordination centrale peut fournir un modèle commun, vérifier les pièces et résoudre les questions de qualification.
La fiche d’un système d’IA sert de point d’entrée, pas de dossier complet. La fréquence de revue dépend des changements et du risque ; un rendez-vous trimestriel constitue une option de pilotage, pas une périodicité légale universelle.
Quelles erreurs fréquentes faut-il éviter avant l’échéance ?
Les erreurs les plus fréquentes avant l’échéance du haut risque consistent à commencer par les documents visibles, à tout classer à haut risque par prudence, ou à attendre une confirmation du calendrier.
- Commencer par la politique. Elle se rédige à tout moment ; les journaux, non.
- Classer tous les systèmes à haut risque. L’effort se disperse sur des usages qui n’en relèvent pas.
- Attendre le calendrier définitif. Un report éventuel ne restitue pas les traces non enregistrées.
- Confier tout le dossier à un service central. Il documente des systèmes qu’il ne connaît pas.
- Oublier la maîtrise de l’IA. L’article 4 s’applique depuis février 2025, comme le rappelle l’obligation passée inaperçue.
L’exposition réelle, souvent commerciale avant d’être réglementaire, est décrite dans ce qui devient exigible avec les sanctions. Un audit IA peut réunir les informations techniques nécessaires à la qualification et repérer les pièces manquantes.
Comment préparer les preuves du haut risque au calendrier de février 2026 ?
Mon système relève-t-il du haut risque ?
La qualification exige de vérifier les conditions de l’article 6, les annexes et les exceptions possibles à partir de la finalité et du rôle réel du système.
Quelle pièce faut-il traiter en premier ?
Je vérifie tôt les événements qui risquent de devenir impossibles à prouver, tout en traitant les risques actuels et les obligations propres à chaque acteur.
Que doit contenir une analyse de risque ?
L’analyse décrit les risques prévisibles, les personnes affectées, les mesures et les résultats de tests, puis se met à jour pendant le cycle de vie.
Faut-il un service dédié ?
Le dispositif dépend de l’organisation et des systèmes concernés ; il doit associer les compétences nécessaires et attribuer des responsabilités explicites, sans format universel garanti.
Que faut-il journaliser exactement ?
Les événements à enregistrer dépendent du système, de ses obligations et du diagnostic attendu, avec une conservation justifiée et des protections adaptées aux données personnelles.
Un report de l’échéance change-t-il les priorités ?
Une modification du calendrier peut déplacer une échéance, mais elle ne reconstitue pas les événements non capturés et ne dispense pas des règles déjà applicables.