Pourquoi faut-il prouver chaque changement proposé par Claude Code en banque ?
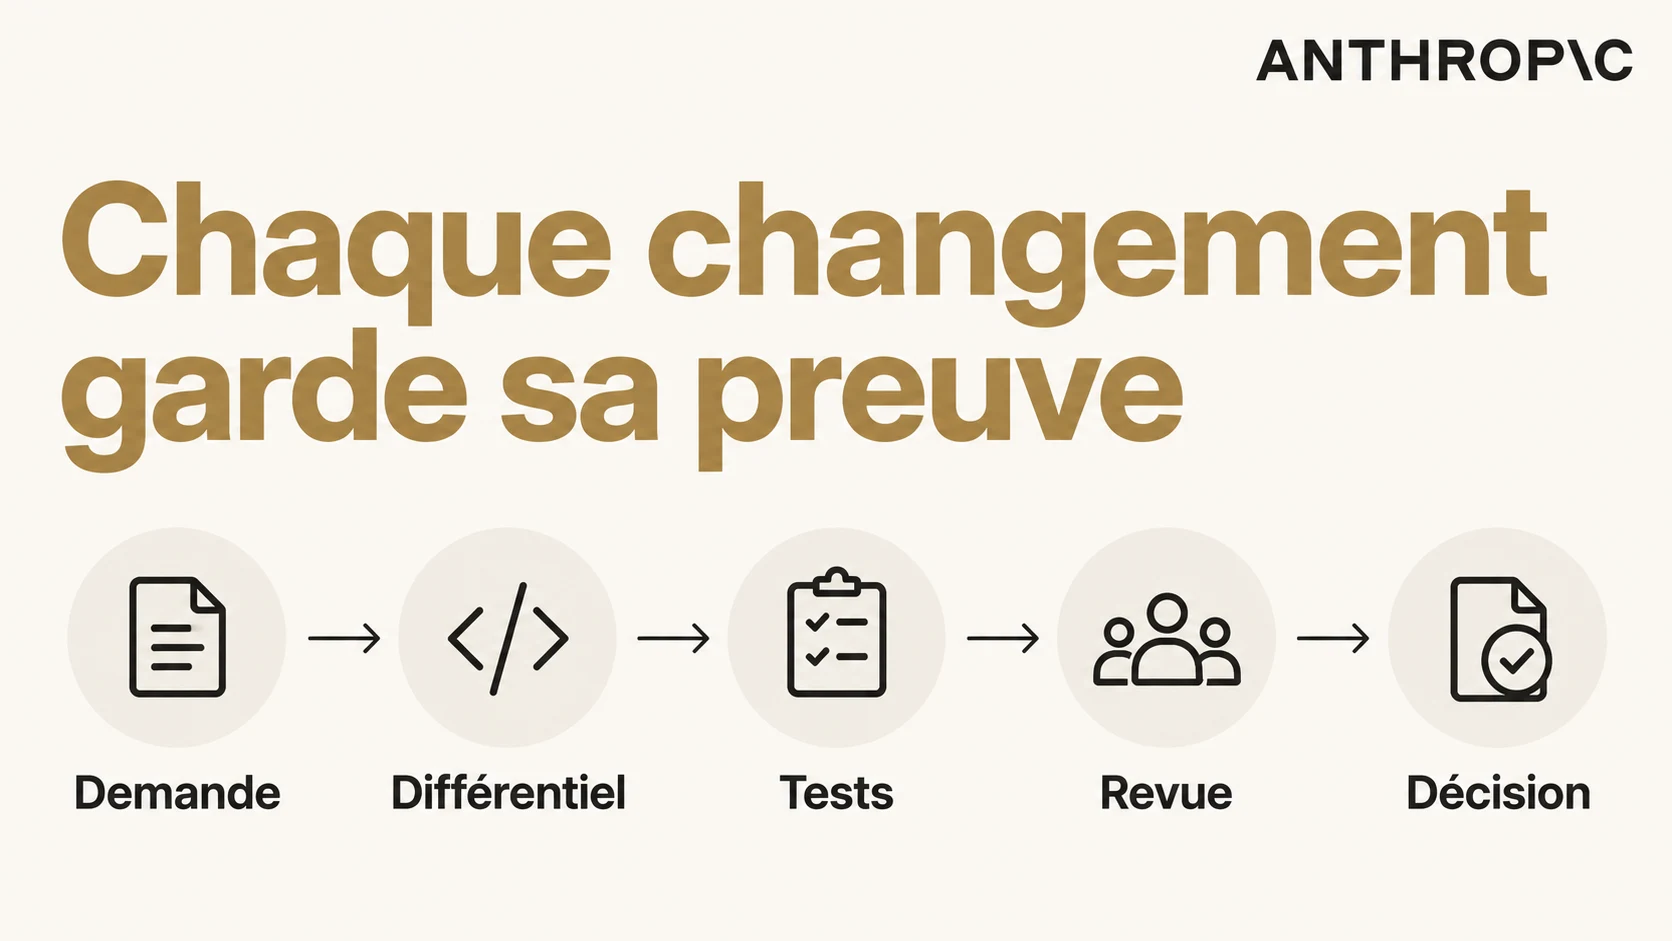
Chaque changement proposé par Claude Code en banque doit relier une demande identifiée, un différentiel précis et des contrôles indépendants avant que le rôle autorisé décide de sa fusion. Un agent peut accélérer l’écriture ; il ne remplace pas la responsabilité de livrer le bon comportement.
L’annonce publiée par Anthropic le 1er octobre 2026 présente l’extension de Claude chez Barclays et un objectif d’adoption de Claude Code par 50 % de ses développeurs à la fin de 2026. Il s’agit d’un objectif annoncé, pas d’un résultat déjà atteint. Cette actualité motive la méthode qui suit, sans décrire les procédures internes de Barclays ni des tests réalisés dans cette banque.
Le sujet est concret : un relecteur doit comprendre ce qui était demandé, retrouver la version modifiée et savoir pourquoi les contrôles justifient une acceptation. La quantité de code produit et le nombre de licences ne répondent pas à ces questions.
Quelle preuve doit accompagner une proposition de modification ?
Une proposition de modification recevable associe le besoin métier, la référence du dépôt, les fichiers modifiés, les résultats de tests et la décision humaine dans un dossier consultable. Le commentaire de l’agent aide à lire ce dossier ; il ne tient pas lieu de preuve.
| Élément | Ce qu’il faut conserver | Ce qu’il permet de vérifier |
|---|---|---|
| Demande | Ticket et comportement attendu | Le périmètre accepté |
| Référence | Commit initial et dépendances | L’état avant modification |
| Changement | Commit proposé et différentiel | Les effets réellement introduits |
| Contrôles | Commandes, résultats et limites | Les vérifications exécutées |
| Décision | Relecteur, date et réserves | La responsabilité de fusion |
| Retour | Procédure et conditions de déclenchement | La capacité de reprise |
Dans un exemple fictif, le ticket demande de corriger un calcul d’intérêts pour une période donnée. L’agent propose aussi une réorganisation du module. Le relecteur sépare la correction demandée de cette extension : une amélioration plausible hors périmètre mérite une décision distincte, avec ses propres contrôles.
Comment préserver une référence reproductible avant de laisser agir l’agent ?
La référence reproductible d’un changement comprend un état identifié du dépôt, ses dépendances, sa configuration de test et les autorisations réellement accordées à l’agent. Une réussite locale ne suffit pas si personne ne peut retrouver les conditions qui l’ont produite.
Enregistrez le commit de départ, les versions de bibliothèques, les variables de configuration nécessaires et les commandes de test, sans recopier de secrets. Conservez l’identifiant du modèle et les instructions du dépôt. Examinez les règles actives à partir de la documentation des permissions Claude Code, puis vérifiez votre propre configuration.
Une autorisation ponctuelle ne vaut pas délégation générale sur tous les fichiers ou outils. Définissez les chemins modifiables et les opérations autorisées. Les principes de confidentialité des prompts s’appliquent aussi aux fichiers lus par l’agent.
Utilisez des données synthétiques lorsque les données réelles ne sont pas nécessaires. Si la reproduction exige une information sensible, le responsable désigne l’environnement adapté et les accès nécessaires ; le modèle ne décide pas seul du niveau de divulgation.
Comment vérifier que les tests prouvent le comportement demandé ?
Un test pertinent exerce le comportement demandé, révèle le défaut sur la référence et vérifie sa correction sans se limiter à reproduire les choix de l’implémentation proposée. Un test généré par l’agent peut servir, après examen de ses entrées et de ses attentes.
- Reproduire le défaut sur le commit de référence avec un résultat attendu validé par le métier.
- Appliquer le changement et exécuter exactement le même scénario.
- Ajouter les cas voisins : valeurs limites, donnée absente, période particulière ou format inattendu.
- Tester les intégrations concernées : mapping, permission, transaction et réponse d’un service externe.
- Faire relire les attentes par une personne capable de contester le résultat proposé.
Le jeu de tests métier décrit les contrats à vérifier. Un test qui passe parce que son résultat attendu a été modifié pour correspondre au nouveau code ne démontre pas une correction. La recette doit garder la distinction entre changement voulu et régression tolérée.
Notez aussi les contrôles non exécutés et leur raison. Un environnement indisponible ne transforme pas un test d’intégration manquant en réussite.
Quels effets de bord et quelles instructions hostiles faut-il rechercher ?
La revue des effets de bord examine les dépendances, la configuration, les accès réseau, les journaux et les opérations sur les données au-delà du résultat visible. Une correction courte peut élargir les permissions ou introduire une bibliothèque inutile.
La documentation sécurité de Claude Code présente des protections ; leur présence ne démontre pas que le dépôt et ses outils sont correctement configurés. Le banc d’essai doit distinguer les instructions autorisées des contenus rencontrés pendant la tâche.
Un ticket, une sortie de test ou un fichier externe peut contenir une instruction hostile. Les essais d’injection indirecte vérifient qu’elle ne déclenche ni lecture interdite ni transmission hors périmètre. Le changement final peut être correct alors que le chemin emprunté ne l’était pas.
La règle du périmètre avant l’autonomie s’applique donc à la proposition comme aux outils utilisés pour la préparer. Ne jugez pas seulement le dernier fichier affiché.
Qui doit décider de la fusion et comment documenter les réserves ?
La fusion appartient au rôle autorisé par la politique de changement, qui examine les preuves disponibles et assume les réserves avant d’accepter une version déterminée. Le modèle peut expliquer une modification ; son avis ne constitue pas une approbation indépendante.
Le relecteur note les contrôles réellement effectués, leur résultat et les limites restantes. Une exception demande un responsable, une justification et une condition de réexamen. « Accepté par l’IA » ne permet pas de retrouver une responsabilité opérationnelle.
Séparez, selon le risque, l’écriture du changement, la vérification et l’autorisation de livraison. Cette organisation prolonge la supervision humaine. La fiche de décision renvoie aux pièces plutôt que de reproduire une conversation entière.
Le NIST AI RMF fournit un cadre volontaire de gestion des risques sur le cycle de vie. Il n’impose pas une procédure universelle de fusion : l’équipe adapte les contrôles à l’impact du système et aux obligations applicables.
Comment préparer un retour arrière qui couvre aussi les données ?
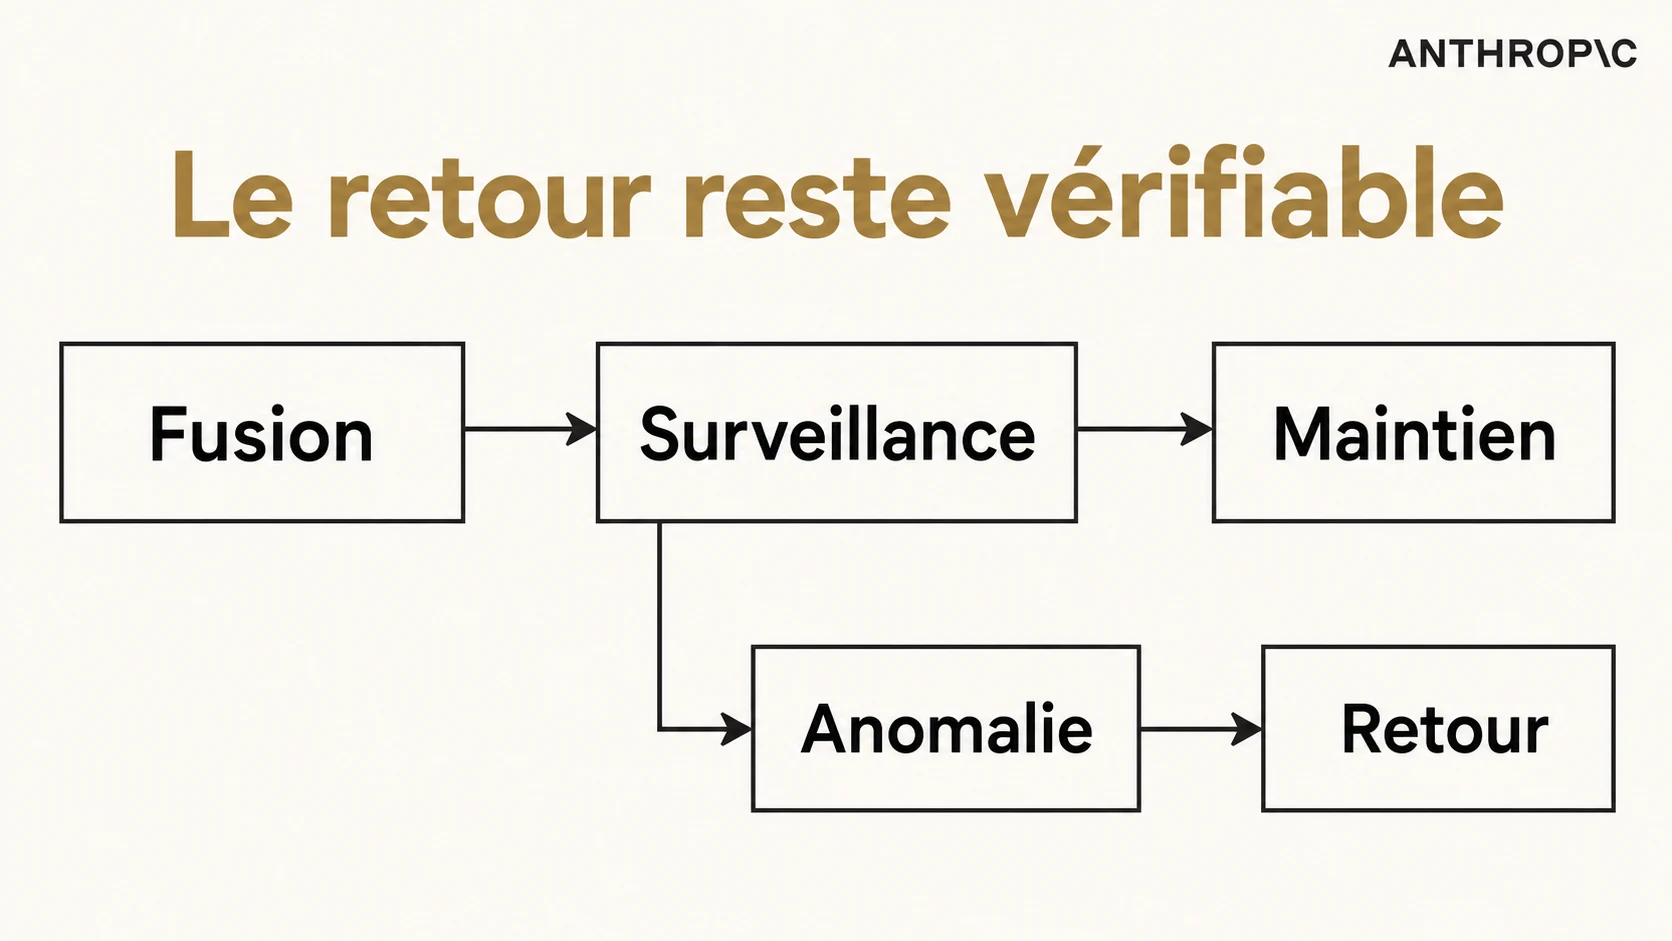
Le retour arrière doit restaurer un état exploitable du service et traiter les effets persistants du changement, au-delà du simple retour au commit précédent. Une migration de données ou une transaction externe peut nécessiter une compensation spécifique.
Essayez la procédure dans un environnement contrôlé. Vérifiez dépendances, droits et cohérence des données. Distinguez ce qui est réversible, ce qui demande une compensation et ce qui nécessite une décision humaine. Un incident ne doit pas constituer le premier exercice.
Après livraison, associez les anomalies à la version concernée. Les journaux de déploiement et résultats de recette permettent de comparer comportement attendu et comportement observé. La page finance et banque replace ces contrôles dans le contexte métier, tandis qu’un audit IA peut identifier les contrats à renforcer.
Pour un système simulant un processus ou un actif, la démarche des jumeaux numériques oblige également à préciser ce que le modèle représente et les conditions où sa sortie reste valable.
Comment mesurer le gain de livraison une fois les preuves exigées ?
Le gain de livraison d’un assistant de code se mesure sur le délai complet, la revue, les corrections et les incidents, en intégrant le travail nécessaire pour constituer les preuves. Exiger ces pièces peut ajouter du temps à certaines étapes et en économiser à d’autres.
Une proposition sans dossier oblige le relecteur à reconstituer le contexte. Une proposition documentée permet de concentrer la revue sur les hypothèses et les risques. Aucun délai universel ne doit être promis avant mesure. L’analyse du gain d’un assistant de code distingue justement écriture et livraison.
Le modèle de preuve de changement fournit une trame sans donnée client. Une formation IA peut faire pratiquer sa lecture sur un changement fictif. Le dossier sert alors à décider, pas à produire une pièce décorative.
Quelles questions faut-il résoudre avant d’accepter le prochain changement ?
Avant d’accepter un changement préparé par un agent, le relecteur vérifie la pertinence des tests, les traces nécessaires, les effets persistants et l’autorité de décision. Ces réponses complètent le dossier sans garantir automatiquement la sécurité du logiciel.
Questions fréquentes
Un test généré par l’agent est-il recevable ?
Oui, si ses attentes traduisent le besoin et sont relues. Vérifiez qu’il échoue sur le défaut initial et couvre les cas pertinents ; son origine ne garantit pas sa qualité.
Faut-il enregistrer tout le raisonnement de l’agent ?
Conservez les éléments observables utiles : demande, configuration, actions et contrôles. Une explication générée après coup ne prouve pas le processus suivi. La collecte évite les secrets et données inutiles.
Le retour au commit précédent suffit-il ?
Il peut suffire pour un changement sans effet persistant. Une migration de données, une opération externe ou une configuration partagée demande une stratégie et une recette supplémentaires.
L’adoption annoncée chez Barclays prouve-t-elle un gain de livraison ?
Non. L’annonce présente un objectif d’adoption. Pour établir un gain, il faudrait des mesures de livraison et de qualité comparables, qui ne sont pas produites ici.
Que faire si l’agent modifie un fichier hors périmètre ?
Écartez cette modification de la décision en cours et examinez pourquoi les restrictions n’ont pas suffi. Une extension utile du périmètre demande une autorisation distincte et de nouveaux contrôles.
Qui accepte une réserve avant la fusion ?
Le rôle autorisé par la politique de changement. La réserve précise le contrôle manquant, son impact, le responsable et les conditions de réexamen ; elle ne devient pas une réussite de test.