CVE-2026-124194 est une vulnérabilité d’usurpation dans Microsoft Outlook : l’ouverture d’un fichier piégé peut divulguer des informations d’authentification à un attaquant. Microsoft confirme son exploitation. La priorité consiste à installer le correctif adapté au produit, puis à vérifier la version réellement exécutée.
Pour une entreprise qui déploie des agents sur sa messagerie, la question dépasse le poste bureautique. Il faut savoir quels comptes, connecteurs et traitements dépendent de ce poste. Voici les faits vérifiés, puis une méthode de correction proposée par Anand Candassamy, distincte des instructions de Microsoft.
Que permet la faille Outlook CVE-2026-124194 ?
La faille permet une divulgation d’informations d’authentification après ouverture d’un fichier malveillant dans Outlook, avec une interaction utilisateur et une connexion réseau nécessaires.
La FAQ du bulletin Microsoft, disponible dans son flux CVRF décrit un fichier spécialement conçu qui provoque une connexion vers un emplacement contrôlé par l’attaquant, sans l’avertissement habituel relatif au contenu externe. Microsoft précise que le hash NTLMv2 peut être divulgué et utilisé pour usurper l’utilisateur. Le volet de lecture n’est pas un vecteur pour cette vulnérabilité.
Il faut donc distinguer recevoir un message et ouvrir le fichier malveillant. Pour qualifier une exposition, la méthode proposée consiste à reconstruire cette séquence : poste concerné, fichier ouvert, identité active et traces disponibles. Un message reçu ne suffit pas, à lui seul, à démontrer une exploitation réussie.
Ce scénario ne décrit pas une injection de prompt. Il concerne le logiciel qui manipule le fichier et l’authentification du poste. Les tests d’injection indirecte d’un agent restent utiles pour un autre risque, sans remplacer le correctif Outlook. Cette distinction évite de chercher dans les instructions du modèle une protection qui relève du client bureautique.
Quel est l’état des correctifs Outlook au 13 novembre 2026 ?
Vérifié le 13 novembre 2026 : Microsoft publie des versions corrigées pour les produits concernés et signale une exploitation détectée de cette vulnérabilité Outlook.
Le guide Microsoft des mises à jour de sécurité Office et les remédiations CVRF permettent de rapprocher produit et build. Les valeurs ci-dessous sont des références de correction par branche, pas une règle de comparaison universelle entre toutes les éditions Office.
| Produit concerné | Référence corrigée | Vérification à conserver |
|---|---|---|
| Office LTSC 2021, éditions 32 et 64 bits | 16.0.14334.21048 | Produit et build installés |
| Office LTSC 2024, éditions 32 et 64 bits | 16.0.17932.21140 | Produit et build installés |
| Microsoft 365 Apps for Enterprise, 32 et 64 bits | Consulter les notes du canal utilisé | Canal et version correspondante |
Dans la méthode proposée, chaque ligne du parc reçoit une cible de correction rattachée à son édition. Un poste dont le canal est inconnu reste à qualifier. Recopier le build LTSC 2024 dans une consigne pour tout Microsoft 365 créerait une apparence de précision, sans prouver que la bonne mise à jour a été appliquée.
Pourquoi faut-il traiter cette faille avant une mise à jour ordinaire ?
L’exploitation confirmée et l’inscription au catalogue KEV justifient une priorité renforcée, même si la décision de déploiement doit rester adaptée au parc concerné.
Le catalogue KEV de la CISA, dans son flux officiel, enregistre CVE-2026-124194 au 10 novembre 2026 avec une échéance au 24 novembre 2026. Cette date est celle de la fiche KEV ; elle ne constitue pas automatiquement une obligation réglementaire applicable à toute entreprise française. Elle fournit un repère explicite pour le suivi de remédiation.
La recommandation de méthode est de classer les postes selon leur exposition et les droits de leur utilisateur. Une machine utilisée pour ouvrir des documents externes, administrer une application et consulter une boîte sensible mérite un examen prioritaire. Ce classement décrit une décision interne, sans prétendre mesurer une probabilité d’attaque publiée par Microsoft.
La sécurité des agents IA suppose aussi de réduire les conséquences possibles d’une identité compromise. Corriger le client et limiter les droits répondent à deux questions différentes : fermer la vulnérabilité et contenir ce qu’un compte pourrait faire. Le suivi doit garder ces deux responsabilités visibles.
Comment vérifier que le correctif est réellement installé ?
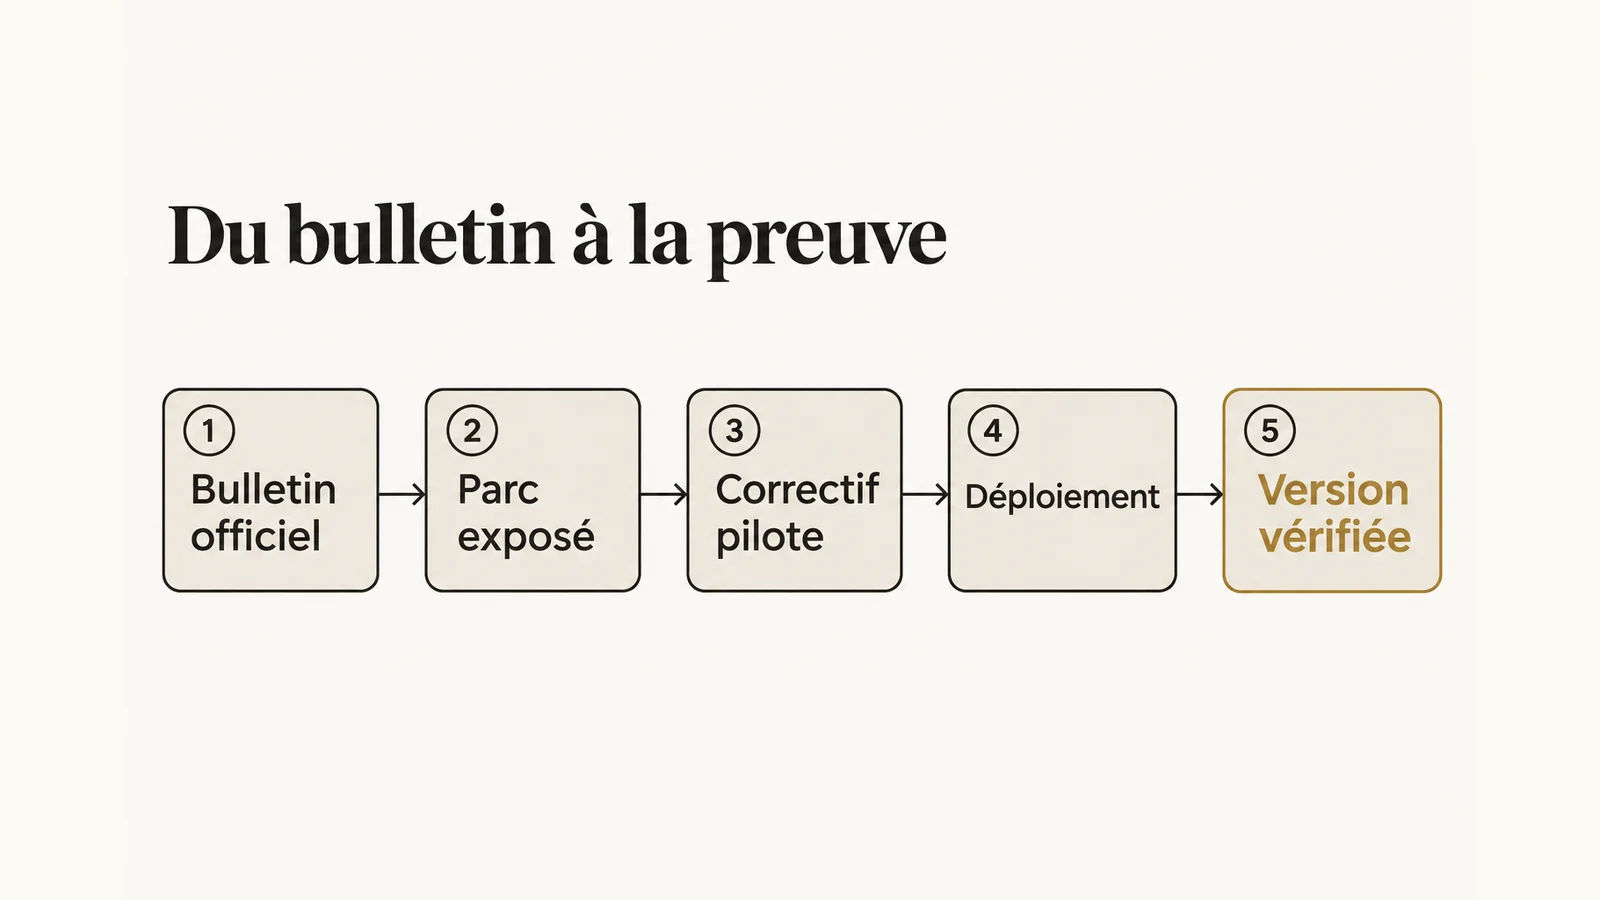
Une correction vérifiée associe le produit, le canal, la version exécutée et une preuve datée ; une consigne envoyée ne démontre pas la fermeture du risque.
La séquence suivante est une proposition opérationnelle d’Anand Candassamy. Elle sert à obtenir un résultat contrôlable, sans imposer un outil de gestion particulier ni reproduire un scénario malveillant sur les postes.
- Relever l’édition Office, son architecture, son canal et le build constaté sur la machine.
- Rapprocher ces données des remédiations Microsoft pour le produit exact et fixer la cible attendue.
- Déployer la mise à jour selon la procédure interne et terminer les opérations demandées par cette procédure.
- Relever à nouveau la version après remise en service et tester un parcours bureautique autorisé.
- Enregistrer les machines corrigées, les exceptions et le responsable de chaque action restante.
La recette doit couvrir le poste utilisé, pas seulement le paquet distribué. Par exemple, ouvrir Outlook et vérifier un traitement habituel sur des données de test permet de constater que la correction ne bloque pas le travail attendu. Le principe de recette avant migration d’un agent s’applique ici au composant dont cet agent dépend : résultat attendu, observation et décision explicite.
Faut-il bloquer NTLM sortant pour se protéger ?
La restriction de NTLM sortant est une mesure de durcissement documentée par Microsoft, à évaluer séparément du correctif et de ses conditions de déploiement.
La documentation Microsoft Learn sur les restrictions NTLM sortantes décrit les modes autorisation, audit et refus, ainsi que les exceptions. Elle recommande de commencer par l’audit pour identifier les serveurs concernés avant de restreindre. Un refus généralisé peut affecter la compatibilité des applications et services.
Cette documentation est générale. Les éléments MSRC relus pour CVE-2026-124194 ne permettent pas de présenter ce réglage comme un contournement spécifique recommandé par cette CVE. La proposition d’Anand consiste à étudier le durcissement avec l’équipe identité, en parallèle de la correction, plutôt qu’à substituer une règle réseau à la mise à jour.
Concrètement, le dossier de décision devrait identifier les dépendances observées, les exceptions proposées et le test qui permet de lever chacune d’elles. Pour les traitements automatisés, vérifier aussi le compte réellement utilisé. Le cadrage de l’identité et des droits de Copilot aide à poser cette question sans confondre identité humaine et autorisation d’application.
Que vérifier si un fichier suspect a déjà été ouvert ?
Un fichier suspect ouvert avant correction justifie une qualification par l’équipe sécurité, avec conservation des éléments disponibles et examen des accès du compte concerné.
La méthode proposée commence par un signalement précis : quel fichier, quel poste, quelle heure connue, quelle version et quel utilisateur. Il convient de conserver les éléments selon les règles de l’organisation et de laisser l’équipe compétente décider des mesures de confinement. Rouvrir le fichier pour « voir ce qui se passe » ne constitue pas une vérification acceptable du correctif.
Le dossier doit distinguer faits observés et hypothèses. Une connexion inhabituelle peut orienter une investigation ; elle ne prouve pas, isolément, que cette vulnérabilité a été exploitée. À l’inverse, l’absence de trace dans un journal incomplet ne démontre pas une absence d’exposition. Chaque conclusion doit préciser les données qui la soutiennent et celles qui manquent.
Pour un agent de messagerie, dresser la liste des actions qu’il pouvait accomplir avec les accès en jeu : consulter, proposer, envoyer ou modifier. Le contrôle des droits et du retrait des plugins fournit une logique de revue. L’objectif est de décider quoi suspendre et quoi examiner, sans attribuer automatiquement toute activité de l’agent à l’attaque.
Que change une découverte de faille assistée par Claude ?
Les remerciements officiels associent Benoit Sevens à une recherche utilisant Claude, ce qui invite les équipes à rendre leur correction plus réactive et vérifiable.
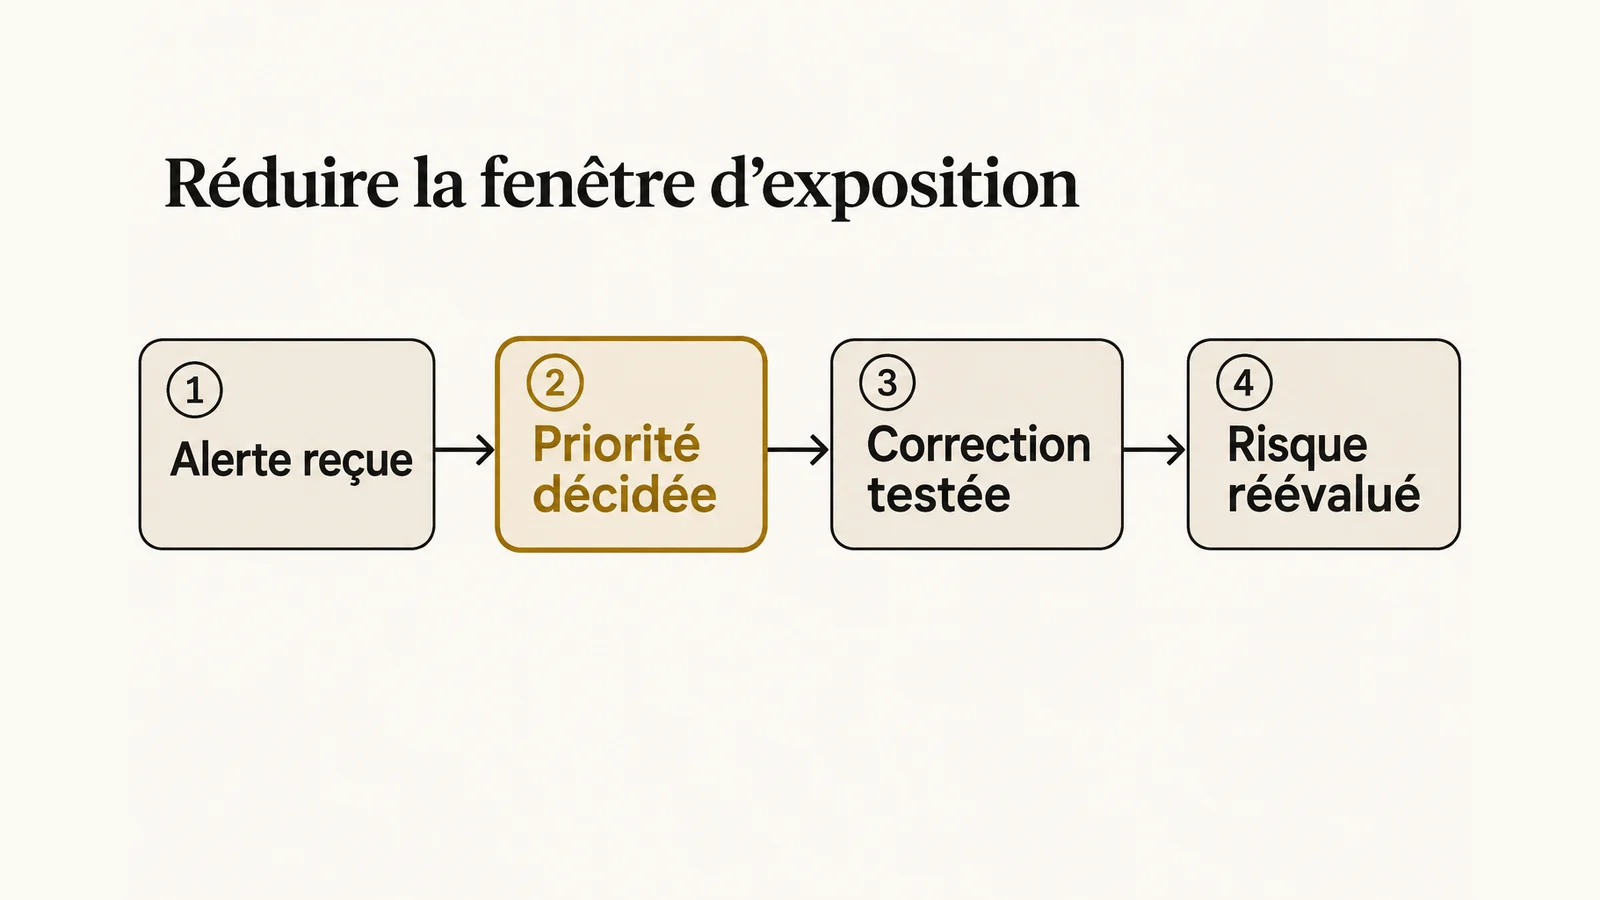
Le crédit MSRC mentionne « Benoit Sevens using Claude with Anthropic ». Il documente une contribution précise, sans établir à lui seul un taux d’accélération de la recherche ni une supériorité générale d’un modèle. La leçon de méthode proposée est de préparer le circuit de décision avant le prochain bulletin : responsable, inventaire exploitable et critères de clôture.
Pour un système IA, je recommande d’inscrire le client bureautique dans la même revue de dépendances que les connecteurs et les bibliothèques. Un changement de version peut alors déclencher une recette courte, déjà définie. La migration et la recette de sécurité MCP illustrent cette discipline : relier une version précise à des comportements attendus et à des droits documentés.
La clôture devient une décision lisible : postes corrigés et vérifiés, exceptions encore ouvertes, exposition éventuelle traitée séparément. Si cet inventaire manque, un audit du système IA existant peut commencer par cette cartographie. Le livrable utile reste une liste d’actions vérifiables, avec un responsable capable d’expliquer ce qui est effectivement sécurisé.
Quelles réponses aux questions fréquentes sur cette faille Outlook ?
CVE-2026-124194 est-elle déjà exploitée ?
Oui. Microsoft indique une exploitation détectée dans son bulletin CVRF et la CISA a ajouté cette vulnérabilité au catalogue KEV. Ce statut justifie une priorité de correction, sans prouver que votre organisation a été touchée.
Le volet de lecture Outlook déclenche-t-il cette faille ?
Non, selon la FAQ Microsoft. Le scénario décrit nécessite que l’utilisateur ouvre un fichier malveillant. Cette précision concerne CVE-2026-124194 et ne constitue pas une garantie générale sur tous les contenus affichés dans Outlook.
Quel build corrige Office LTSC 2024 ?
La remédiation Microsoft indique 16.0.17932.21140 pour Office LTSC 2024 en éditions 32 et 64 bits. Pour LTSC 2021, elle indique 16.0.14334.21048. Microsoft 365 Apps doit être vérifié selon son propre canal.
La date du 24 novembre est-elle une échéance française ?
Le 24 novembre 2026 est l’échéance inscrite dans la fiche KEV de la CISA. Elle ne doit pas être présentée comme une obligation générale française. L’organisation doit déterminer ses obligations et son délai interne de traitement.
Bloquer NTLM suffit-il à remplacer le correctif ?
Ce remplacement n’est pas établi par les sources relues. Le durcissement NTLM relève d’une analyse distincte de compatibilité et de sécurité. Il ne permet pas de déclarer un poste corrigé sans vérifier sa version Office.
Un agent IA connecté à la messagerie est-il forcément vulnérable ?
Non. Il faut examiner son architecture et les composants réellement utilisés. La présence d’un agent dans le système ne prouve pas une exposition à cette CVE ; elle impose de comprendre ses dépendances et les droits accessibles.
Quelles sources primaires fondent cette analyse ?
Les sources suivantes permettent de vérifier le mécanisme, les références de correction et le contexte de durcissement, avec une lecture effectuée le 13 novembre 2026.
Le détail technique et les noms des produits ont été relus dans le flux CVRF officiel, la page MSRC nécessitant JavaScript. La fiche KEV a été vérifiée dans le flux JSON officiel de la CISA.
Les propositions d’inventaire, de recette et de conservation des preuves sont la méthode d’Anand Candassamy. Elles ne sont pas attribuées aux éditeurs et doivent être adaptées aux outils et responsabilités de l’organisation.
Analyse et méthode proposées par Anand Candassamy au 13 novembre 2026.