Une annonce disponible est une fonctionnalité dont le statut, les conditions d’accès et le périmètre sont explicitement documentés. À Microsoft Ignite 2026, cette distinction compte davantage que le nom de la gamme : une nouveauté Copilot peut être GA, une autre réservée à Frontier, une troisième encore en préversion.
Pour une DSI, la bonne question est donc opérationnelle : que peut-on évaluer maintenant, avec quels droits, quelle licence et quelle possibilité d’arrêt ? Voici les faits vérifiés, puis une méthode originale de sélection et de recette. Cette méthode constitue une proposition d’Anand Candassamy, pas une procédure officielle Microsoft.
Quelles annonces Microsoft Ignite 2026 sont vraiment disponibles ?
Vérifié le 18 novembre 2026 : les annonces officielles distinguent la disponibilité générale, plusieurs préversions et le programme Frontier, sans statut unique par gamme.
Le billet Microsoft du 17 novembre présente une orientation commune autour des agents. Il ne remplace pas les conditions propres à chaque nouveauté. Le tableau isole donc les fonctions plutôt que de déclarer « Copilot disponible » ou « Agent 365 en préversion ».
Les statuts proviennent du blog Copilot du 17 novembre, du billet Agent 365 et du Book of News. Les actions constituent notre proposition. « Non précisée » signifie que ces annonces ne donnent pas la condition complète, pas que la fonction est gratuite.
| Annonce précise | Statut annoncé | Licence indiquée dans ces sources | Action proposée |
|---|---|---|---|
| Copilot Home | GA | Non précisée pour Home | Vérifier sa présence |
| Office dans Copilot | GA | Inclus dans la licence d’abonnement Copilot citée | Tester les droits documentaires |
| Copilot Managed Runtime | GA | Non précisée | Cadrer une application pilote |
| Copilot Today | Préversion privée | Non précisée | Vérifier une éventuelle invitation |
| Autopilot et Workspaces | Frontier, déploiement initial pour Autopilot | Condition complète non précisée | Demander l’éligibilité exacte |
| Copilot Code | Frontier ; GA annoncée pour décembre | Non précisée | Séparer essai et engagement |
| Agent 365, visibilité d’usage des agents Microsoft | Extension de licence GA | Abonnements Microsoft 365 éligibles ; premium : Agent 365 ou ME7 | Vérifier le contrat |
| Agent 365 Business Analytics | Préversion Frontier | Services Microsoft : au moins une licence Microsoft 365 Copilot dans le tenant ; services tiers : Agent 365 et/ou ME7 | Tester séparément chaque source |
| Entra Agent ID pour agents locaux découverts | Préversion | Non précisée | Évaluer un périmètre local |
| Defender, renseignement zero-day et menaces émergentes | Préversion | Non précisée | Comparer au processus SOC |
| Purview, nouvelles protections de grounding Copilot | Préversion | Non précisée | Évaluer les fichiers sensibles |
| Foundry, évaluation multi-tour et agent optimizer | GA | Non précisée | Comparer sur une recette figée |
| Foundry, annotation humaine et Managed Training | Préversion | Non précisée | Isoler l’expérimentation |
Ce relevé est une sélection, pas un inventaire exhaustif. Une annonce GA ne prouve pas que votre tenant, votre région ou votre contrat permettent immédiatement son utilisation.
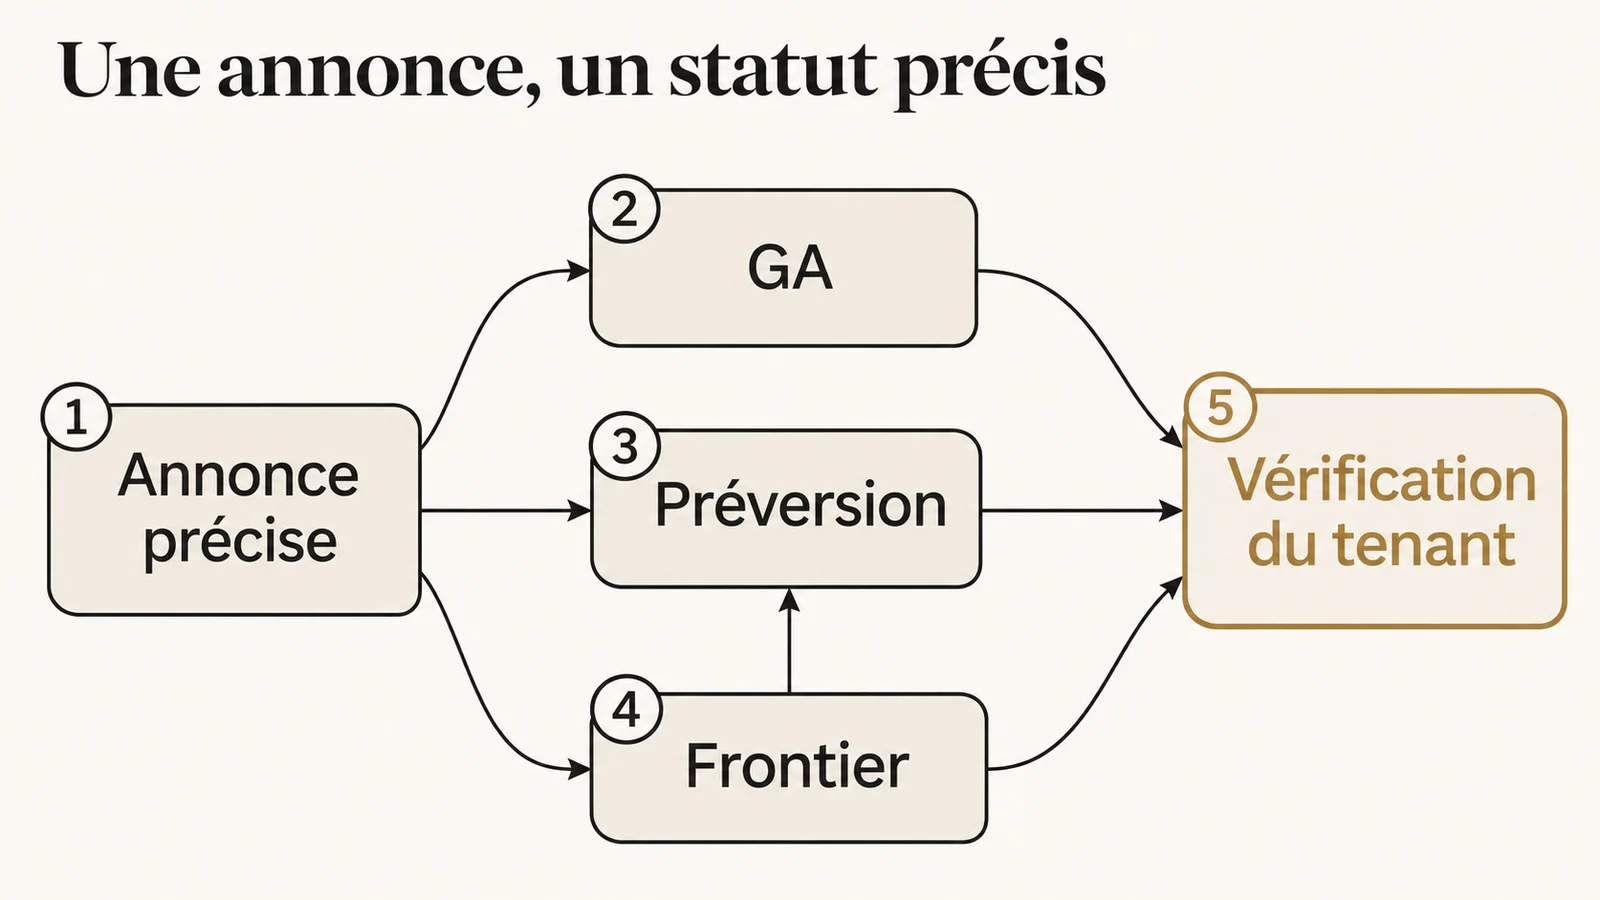
Quelle différence entre GA, préversion et Frontier ?
Pour décider, il faut séparer le statut de la fonction, le programme qui donne accès à son essai et sa présence effective dans votre environnement.
Notre règle de lecture consiste à conserver les mots exacts de l’éditeur dans le registre de décision. Une préversion privée ne devient pas une préversion publique parce qu’une autre fonction du même produit est ouverte. Frontier peut lui-même accueillir une préversion : il ne faut pas transformer ces termes en niveaux successifs d’une certification.
Nous proposons une fiche par capacité : nom exact, source datée, statut, accès constaté, limites connues et responsable de la prochaine vérification. La fiche reste ouverte tant qu’une condition décisive manque. Une présentation commerciale ne suffit pas à fermer ce point.
Cette discipline évite de construire un calendrier métier sur une disponibilité supposée. La distinction entre Copilot, autonomie, identité et contrôle aide à définir ce que l’on souhaite réellement autoriser. L’objectif du pilote doit être une capacité vérifiable, pas l’adoption d’un nom de produit.
Quelles licences vérifier avant de lancer un pilote ?
La licence doit être vérifiée pour la capacité choisie, les utilisateurs concernés et les sources connectées ; une inclusion générale ne démontre pas tous les droits nécessaires.
Méthode proposée : joindre à la fiche une confirmation contractuelle ou administrative qui nomme la fonction, les populations couvertes et les éventuelles consommations. Si le document consulté reste imprécis, demander une réponse ciblée avant de chiffrer l’extension. Aucun tarif ne doit être déduit du seul mot « disponible ».
Séparer aussi le droit de voir un tableau de bord du droit de gouverner un agent tiers. Ces usages ne répondent pas à la même question. Une équipe peut vouloir observer un essai sans lui ouvrir les applications métier ; cette séparation doit apparaître dans le cadrage.
Enfin, attribuer le suivi budgétaire à une personne et prévoir le traitement d’un dépassement. L’absence de prix dans une annonce constitue un point à instruire, jamais une hypothèse de coût nul. Pour préparer le retrait d’une capacité, notre méthode sur les plugins Copilot, la recette et les droits fournit un prolongement utile.
Comment tester Agent 365 et Entra sans élargir tous les accès ?
Un pilote utile commence par un agent identifié, un propriétaire nommé et des ressources limitées, puis vérifie que la révocation produit réellement l’effet attendu.
Le billet Agent 365 distingue aussi la gouvernance des plugins et skills, GA, du support Azure AI Gateway et LiteLLM, en préversion. Les nouvelles connexions Entra Agent ID restent dépendantes de la plateforme. Cette précision interdit d’annoncer une gouvernance identique de tous les agents tiers.
Notre protocole part d’un agent de test et de documents sans enjeu opérationnel. On relève son identité, ses outils, les ressources accessibles et les traces produites. On retire ensuite un droit nécessaire pour observer si l’action est refusée et si l’erreur permet de comprendre le blocage.
Il faut également tester la fin du pilote : couper les accès, retrouver les tâches encore actives et attribuer les éléments conservés. La recette de migration MCP aide à traiter cette dépendance comme un changement de système. Le critère d’acceptation proposé est une preuve de contrôle, pas simplement l’apparition de l’agent dans un inventaire.
Que vérifier avec Defender et Purview avant un déploiement ?
Le contrôle attendu doit être formulé comme un comportement observable : empêcher une action, signaler un accès ou conserver une preuve exploitable par les équipes responsables.
Méthode originale : écrire un scénario de donnée sensible avant de choisir un écran de sécurité. Définir qui peut lire le document, quel outil tente d’y accéder, quelle réponse est attendue et qui examine l’écart. Le scénario doit inclure un refus, pas seulement une consultation réussie.
Pour un agent, ajouter une instruction hostile dans une ressource de test autorisée. Observer si elle déclenche une action hors périmètre, puis rapprocher la trace du droit effectivement utilisé. Notre démarche pour tester l’injection de prompt indirecte permet de construire ce cas sans supposer qu’une protection commerciale couvre tous les chemins.
Enfin, vérifier le traitement humain de l’alerte : propriétaire, qualification, confinement et reprise. Le dossier de recette doit dire ce qui a été testé et ce qui reste hors champ. Il ne doit pas transformer une démonstration de visibilité en preuve de blocage.
Comment évaluer Foundry sans confondre amélioration et régression ?
Une amélioration doit être comparée à une référence conservée, avec les mêmes tâches et des critères métier explicites, avant de remplacer une configuration utilisée.
Nous proposons de figer un dossier de référence contenant les entrées, les réponses attendues, les erreurs inacceptables et les droits autorisés. Pour chaque modification candidate, conserver la configuration précédente et expliquer la différence recherchée. Une réponse plus convaincante ne suffit pas si elle emploie une source interdite.
Le verdict doit distinguer qualité de réponse, bonne utilisation des outils, respect du périmètre et possibilité de reprise. Les critères et les seuils sont à définir avec le métier ; aucun niveau universel n’est proposé ici. En cas de résultats contradictoires, documenter l’arbitrage avant toute extension.
Le même raisonnement s’applique à un changement de modèle ou d’instructions. La méthode pour migrer un agent sans régression permet d’organiser cette comparaison. Garder la référence rend la décision réversible et facilite la compréhension d’un incident ultérieur.
Par quoi une DSI peut-elle commencer après Ignite ?
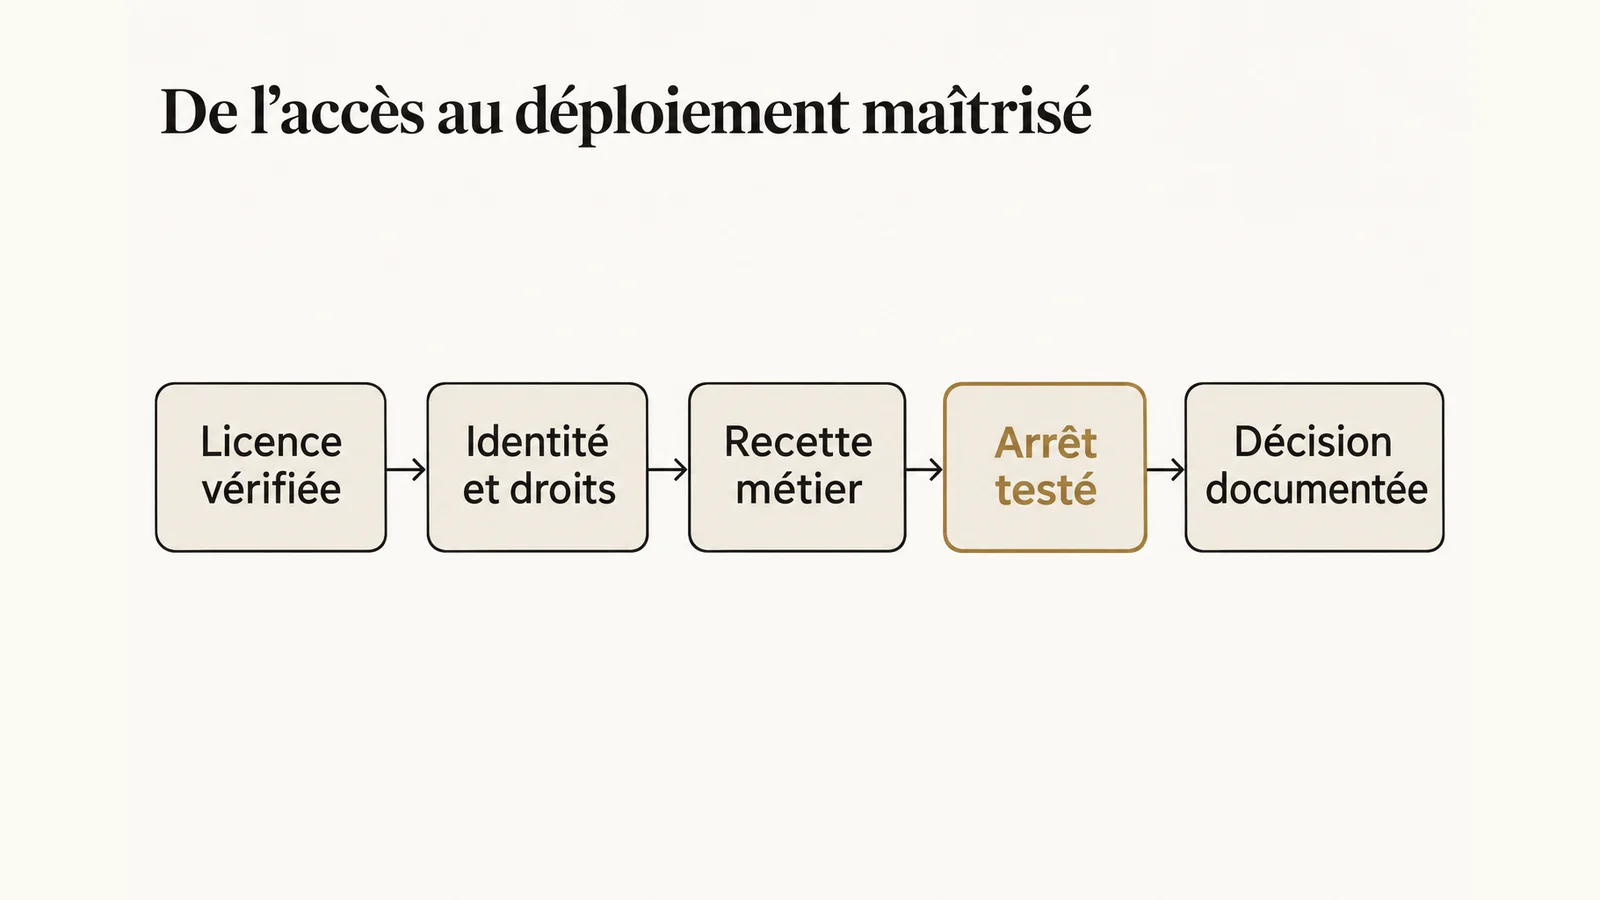
Le point de départ proposé est une décision limitée et documentée, réunissant un besoin métier, un statut vérifié et un moyen d’interrompre l’essai.
Cette séquence relève de notre méthode. Elle ne décrit ni une obligation Microsoft ni une configuration déjà déployée.
- Choisir une tâche et nommer le responsable de son résultat.
- Relever le statut exact et les conditions d’accès de la fonction.
- Confirmer licence, données autorisées et droits nécessaires.
- Construire une recette avec réussite, refus, erreur et reprise.
- Tester l’arrêt, consigner les limites et décider de la suite.
Le livrable attendu tient dans un dossier de décision : ce qui fonctionne, ce qui échoue, les accès ouverts, les preuves conservées et les conditions d’extension. Un pilote peut être arrêté avec un résultat utile s’il révèle une dépendance non maîtrisée.
Éviter de réunir plusieurs nouveautés dans le premier essai : lorsqu’un résultat change, il faut pouvoir identifier la modification responsable. Cette discipline réduit l’ambiguïté de la recette et permet de discuter avec l’éditeur à partir de faits observés dans votre propre environnement.
Questions fréquentes
Tout Copilot est-il en disponibilité générale après Ignite ?
Non. Le relevé distingue Home et Office dans Copilot, GA, de Today en préversion privée et des fonctions accessibles via Frontier. Il faut vérifier la capacité précise, puis son accès dans le tenant concerné.
Frontier signifie-t-il que le déploiement général est acquis ?
Non. Le programme d’accès ne constitue pas une preuve de disponibilité générale. Notre recommandation est de conserver le statut exact dans la fiche de décision et de refaire la vérification avant une extension.
La licence Microsoft 365 suffit-elle pour toutes les fonctions Agent 365 ?
Non. Le billet officiel distingue des abonnements éligibles pour la visibilité d’usage et des licences premium pour certaines fonctions avancées. La couverture complète de votre contrat reste à confirmer pour le périmètre choisi.
Une nouveauté GA peut-elle être déployée sans recette ?
Notre méthode recommande une recette même en GA : la disponibilité du produit ne prouve pas que vos données, vos droits et votre processus de reprise sont correctement configurés.
Quel premier test choisir pour un agent autonome ?
Choisir une tâche limitée, des données de test et une identité identifiable. Vérifier ensuite le résultat, un refus d’accès et l’arrêt. Ces essais constituent une proposition de méthode, sans garantie automatique du produit.
Comment décider entre expérimentation et extension ?
L’extension devrait reposer sur une preuve métier, un périmètre de droits connu et un responsable d’exploitation. Si une condition manque, documenter la réserve et conserver un essai limité plutôt que présumer sa résolution.
Sources
Analyse et méthode proposées par Anand Candassamy au 18 novembre 2026.