Une faille MCP est une vulnérabilité d’un composant qui relie un agent à ses outils, à leurs permissions ou à leurs destinations. Elle concerne une implémentation précise : la présence du protocole MCP ne suffit pas à établir qu’un système est exposé.
En novembre 2026, Microsoft et AWS publient des avis concernant des passerelles, un registre et un SDK d’agents. La réponse pratique consiste à identifier le composant réellement exécuté, appliquer son correctif et vérifier les configurations conservées. La méthode proposée ici par Anand Candassamy organise ce travail ; elle ne constitue pas une instruction supplémentaire des éditeurs.
Quelles failles MCP et Agents SDK faut-il vérifier en novembre 2026 ?
Vérifié le 13 novembre 2026 : les avis Microsoft et AWS distinguent plusieurs composants, plusieurs impacts et des correctifs qui ne sont pas interchangeables.
Le flux officiel MSRC de novembre indique une élévation de privilèges pour Microsoft MCP Gateway et une divulgation d’informations pour Microsoft 365 Agents SDK. Les deux entrées portent « Exploited: No » à la lecture. Ce statut ne mesure pas la sécurité de votre installation et peut évoluer.
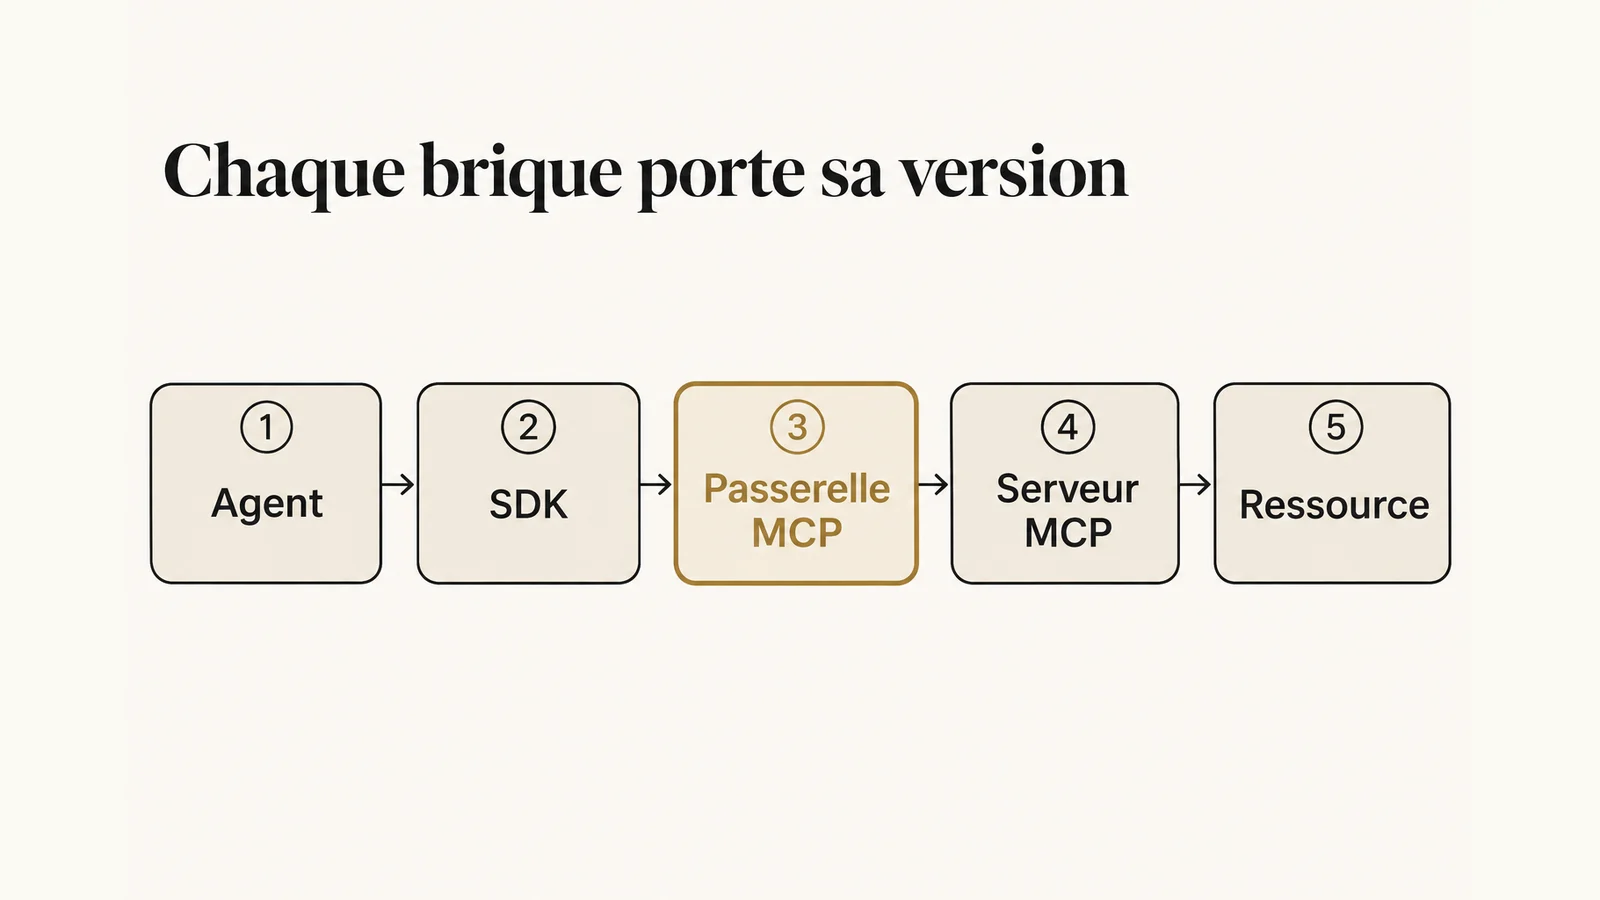
Les bulletins AWS concernent notamment mcp-gateway-registry. Le nom ressemble à celui de la passerelle Microsoft, mais le produit et les versions diffèrent. Constituez une ligne de suivi par composant, plutôt qu’un ticket général intitulé « sécurité MCP ».
| Composant | Référence | Impact documenté | Version corrigée indiquée |
|---|---|---|---|
| Microsoft MCP Gateway | CVE-2026-109492 | Élévation de privilèges | 1.0.0 |
| Microsoft 365 Agents SDK | CVE-2026-109485 | Divulgation d’informations | 1.8.77, Agents-for-net |
| mcp-gateway-registry | CVE-2026-125926 | Requêtes serveur non souhaitées, SSRF | 1.35.0 |
| mcp-gateway-registry | CVE-2026-100307 | Autorisation manquante, élévation de privilèges | 1.25.0 |
Les versions Microsoft proviennent des champs de remédiation MSRC. Les deux seuils AWS répondent à des défauts distincts : appliquer le plus ancien ne résout pas le plus récent.
Que permettent les failles Microsoft MCP Gateway et Agents SDK ?
Microsoft décrit un défaut d’autorisation dans sa passerelle et une divulgation d’informations dans son SDK, deux problèmes qui demandent des vérifications différentes après correction.
Pour CVE-2026-109492, MSRC décrit un contournement d’autorisation par une clé contrôlée par l’utilisateur. Sa FAQ évoque un attaquant authentifié accédant aux ressources d’un autre utilisateur, notamment ses journaux ou ses charges de travail. La recette pertinente doit donc examiner la séparation entre utilisateurs.
Pour CVE-2026-109485, conservez l’intitulé officiel « Information Disclosure ». Le flux primaire précise aussi un mécanisme SSRF et CWE-918 ; il indique le correctif 1.8.77 pour Agents-for-net. Cette précision ne permet pas d’attribuer automatiquement le défaut à toutes les variantes du SDK.
Dans une recette proposée, créez des identités de test séparées et des ressources factices appartenant à chacune. Vérifiez les refus attendus sans utiliser de données réelles. Le dossier identité et droits des agents aide à décrire qui agit et pour le compte de qui.
Pourquoi le correctif AWS doit-il être suivi d’un audit des configurations ?
AWS précise que les mises à jour corrigent les opérations futures sans nécessairement supprimer les adresses et les permissions déjà enregistrées dans le registre.
Le bulletin 2026-180-AWS couvre les versions 1.0.3 à 1.34.0. Un utilisateur autorisé à enregistrer ou modifier un serveur pouvait provoquer des requêtes vers le réseau interne. La version 1.35.0 contrôle les adresses à l’enregistrement et à la modification, mais laisse les anciennes configurations inchangées. AWS demande leur revue et celle des journaux ; un rôle cloud associé doit aussi être examiné si une activité inattendue ne peut être exclue.
Le bulletin 2026-179-AWS couvre les versions 1.0.9 à 1.24.7. Le correctif 1.25.0, publié en juin, précède le bulletin de novembre. Des correspondances de groupes privilégiées peuvent persister après mise à jour. AWS demande leur revue et une rotation des identifiants concernés lorsque des accès indus ne peuvent être exclus.
Pour organiser cette revue, attribuez chaque adresse et chaque permission à un propriétaire capable de justifier son usage. Une configuration sans justification reste à examiner, même si son nom semble familier. Conservez la décision et son motif dans le ticket de correction.
Comment savoir si un agent utilise réellement un composant vulnérable ?
L’inventaire doit relier la version en cours d’exécution à son environnement, à ses droits et aux processus métier qui dépendent effectivement du composant.
La méthode proposée commence par une preuve d’exécution : identité de l’image ou du paquet chargé, environnement concerné et propriétaire technique. Un fichier de dépendances modifié ne démontre pas que le service actif utilise cette version. Faites également correspondre le service au registre d’outils et aux comptes qu’il emploie.
Ajoutez les dérivés internes, les images copiées et les environnements de recette. Pour chaque élément, indiquez comment il reçoit les corrections et comment vous vérifiez leur présence. Une exception doit avoir un responsable et une prochaine action ; « hors production » décrit un emplacement, pas un niveau de protection. Si plusieurs applications partagent une passerelle, documentez leurs identités respectives : corriger le composant commun ne dispense pas de vérifier les droits de chaque intégration.
Le guide de migration MCP et recette de sécurité fournit un cadre pour cette cartographie. Vous cherchez une chaîne courte et vérifiable : un agent, une passerelle, une identité, des destinations et un service métier. Ce périmètre permet ensuite de prioriser les changements sans immobiliser les intégrations sans rapport avec les avis.
Dans quel ordre corriger une passerelle MCP en entreprise ?
L’ordre proposé est de limiter les accès inutiles, préparer la reprise, appliquer le correctif puis contrôler les traces et les paramètres hérités avant réouverture.
Cette séquence est une méthode d’exploitation à adapter aux avis applicables. Elle évite de fermer le ticket dès que le déploiement devient vert. Définissez d’abord les fonctions nécessaires pendant l’intervention : consultation seule, traitement manuel ou attente contrôlée des demandes. Le métier doit savoir quels résultats restent utilisables.
- Identifier le produit, la version exécutée et les environnements concernés.
- Consigner les accès, destinations et permissions avant modification, sans exporter de secrets dans le ticket.
- Préparer une version corrigée et une procédure de reprise qui préserve les restrictions nécessaires.
- Appliquer le changement et recueillir une preuve de la version chargée.
- Examiner configurations et journaux selon le bulletin applicable.
- Rejouer la recette puis faire valider la réouverture par le responsable désigné.
Si la revue révèle un droit inexpliqué, ouvrez un traitement distinct avec l’équipe sécurité. Le correctif et l’analyse d’une activité passée répondent à deux questions différentes. La recette des connecteurs et de leur retrait aide également à prévoir la désactivation d’un outil devenu inutile.
Quels tests prouvent que les droits et les outils restent maîtrisés ?
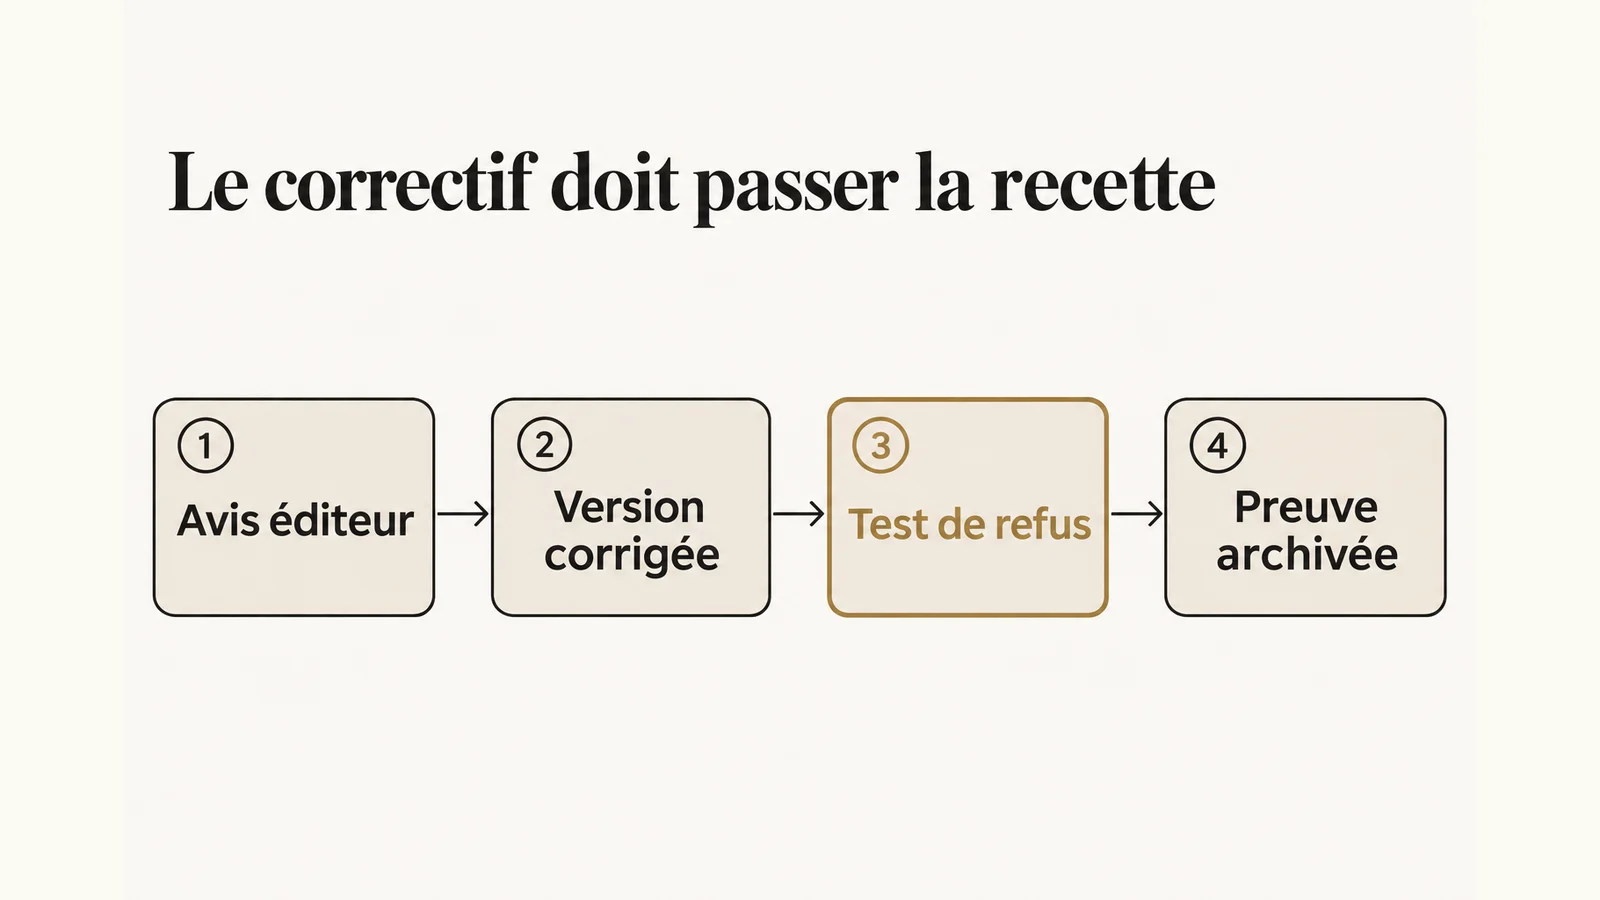
Une recette utile vérifie les actions permises, les refus attendus et les conséquences métier, avec des identités distinctes et des ressources entièrement dédiées aux tests.
Dans un scénario proposé, un assistant consulte un dossier et prépare une réponse. Il doit retrouver les documents autorisés, mais refuser le dossier d’un autre utilisateur. L’observation porte sur la donnée renvoyée, les appels effectués et le journal associé. Une réponse polie ne prouve pas que l’accès a été correctement refusé.
Examinez ensuite le comportement lorsque l’outil devient indisponible : demande conservée, statut explicite et absence d’action présentée comme terminée. Faites valider la reprise sans doublon sur un environnement isolé. Définissez les critères avant l’essai afin qu’un résultat inattendu ne soit pas requalifié après coup en succès acceptable. Pour une création de ticket factice, interrompez le scénario après l’enregistrement puis relancez la demande. Le résultat attendu doit préciser si le ticket existant est retrouvé ou si une intervention humaine est nécessaire. Conservez son identifiant comme preuve, plutôt qu’une simple capture du message de l’agent.
Enfin, séparez ce travail des essais d’injection indirecte de prompt. Un document peut tenter de détourner les instructions de l’agent ; cela ne décrit pas à lui seul les défauts logiciels des bulletins. Ces deux familles de tests sont complémentaires dans le cadre de sécurité des agents IA.
Quelles preuves conserver et comment suivre les prochains avis ?
Le dossier de correction doit permettre de retrouver le périmètre traité, la version exécutée, les vérifications réalisées et les réserves encore ouvertes après réouverture.
Conservez le lien du bulletin et sa date de lecture, les références des déploiements, les résultats de recette et les décisions sur les configurations héritées. Référencez les journaux dans leur emplacement sécurisé plutôt que de recopier leur contenu sensible. Précisez les périodes couvertes et les lacunes : une trace absente ne constitue pas une preuve d’absence d’accès.
Pour le suivi, désignez un responsable capable de rapprocher chaque nouvel avis de l’inventaire. Un bulletin peut documenter un correctif plus ancien, comme le montre le cas AWS. Ces publications justifient un suivi continu ; elles ne démontrent pas un calendrier mensuel universel commun aux éditeurs.
Le dossier de preuve d’une réponse IA prolonge cette logique. Si personne ne peut relier le composant à un usage, un audit IA peut commencer par cette cartographie. La priorité devient alors concrète : réduire les accès incertains et rendre la prochaine correction vérifiable.
Comment CVE-2026-119025 peut-elle toucher un client MCP sous Windows ?
Une URL OAuth fournie par un serveur MCP malveillant peut conduire à une injection de commandes dans une dépendance qui ouvre le navigateur sous Windows ou WSL.
Vérifié le 18 novembre 2026. Le registre CVE décrit CVE-2026-119025 dans le paquet npm `open`, à partir de la version 7.2.0 et avant 11.0.0. Une URL piégée peut être transmise à PowerShell sans neutralisation suffisante. Un champ OAuth `authorization_endpoint` constitue un vecteur cité ; le protocole MCP dans son ensemble ne devient pas pour autant vulnérable.
Le registre recense aussi `@modelcontextprotocol/inspector` de 2.0.0 à avant 2.12.0, et `opencode-ai` de 1.0.137 à avant 1.18.33. Les bornes corrigées indiquées sont donc respectivement `open` 11.0.0, Inspector 2.12.0 et OpenCode 1.18.33. Vérifier la dépendance effectivement embarquée, y compris transitive, puis le chemin d’ouverture du navigateur. Ces informations ne prouvent aucune exploitation sur votre installation.
La recette proposée consiste à inventorier les versions dans les fichiers de verrouillage, appliquer une version corrigée compatible et vérifier le parcours OAuth avec un serveur de test maîtrisé. Conserver les versions avant et après, sans introduire de charge offensive dans un environnement réel. Registre CVE officiel, lu le 18 novembre 2026.
Quelles questions se poser avant de clore la correction ?
Tous les serveurs MCP sont-ils concernés ?
Non. Les avis visent des produits et des versions déterminés. Vérifiez le composant exécuté et son éventuel dérivé interne avant de conclure à une exposition.
La faille Agents SDK est-elle une SSRF ?
Son intitulé officiel est Information Disclosure. La description et CWE-918 dans le flux MSRC confirment aussi le mécanisme SSRF ; le périmètre doit rester celui du produit référencé.
La version 1.25.0 du registre AWS suffit-elle ?
Elle correspond au correctif du défaut d’autorisation. Le bulletin relatif aux adresses amont indique 1.35.0. Vérifiez les deux avis et leurs actions après mise à jour.
Faut-il changer le modèle de langage ?
La méthode proposée commence par le composant vulnérable, ses droits et sa configuration. Un changement de modèle ne démontre pas qu’une passerelle ou un registre a été corrigé.
Comment tester sans toucher aux données métier ?
Préparez des comptes séparés, des dossiers factices et des destinations de test maîtrisées. Documentez les refus attendus et les appels observés avant de décider de la réouverture.
Qui doit accepter les réserves restantes ?
Désignez un responsable technique et un responsable du service métier dans votre procédure. Présentez les limites des traces et les fonctions suspendues pour obtenir une décision explicite.
Quelles versions corrigent CVE-2026-119025 dans les outils MCP concernés ?
Le registre CVE indique comme bornes corrigées open 11.0.0, @modelcontextprotocol/inspector 2.12.0 et opencode-ai 1.18.33. Vérifier la version embarquée, les dépendances transitives et le parcours OAuth sous Windows ou WSL. Une présence dans l’inventaire ne prouve pas une exploitation.
Quelles sources primaires fondent cet état des correctifs ?
Les références ci-dessous établissent les impacts, versions et actions publiés par les éditeurs ; les scénarios de recette de cet article restent des propositions d’Anand Candassamy.
Les fiches MSRC nécessitent JavaScript. Les détails techniques Microsoft ont été relus dans le flux CVRF officiel, récupéré en HTTP, qui permet d’extraire les deux entrées concernées.
Les bulletins AWS ont été ouverts directement. Cet état daté doit être rapproché de leurs éventuelles révisions avant toute intervention.
Analyse et méthode proposées par Anand Candassamy au 13 novembre 2026.