Comment lire l’AI Act sans tomber dans les idées reçues ?
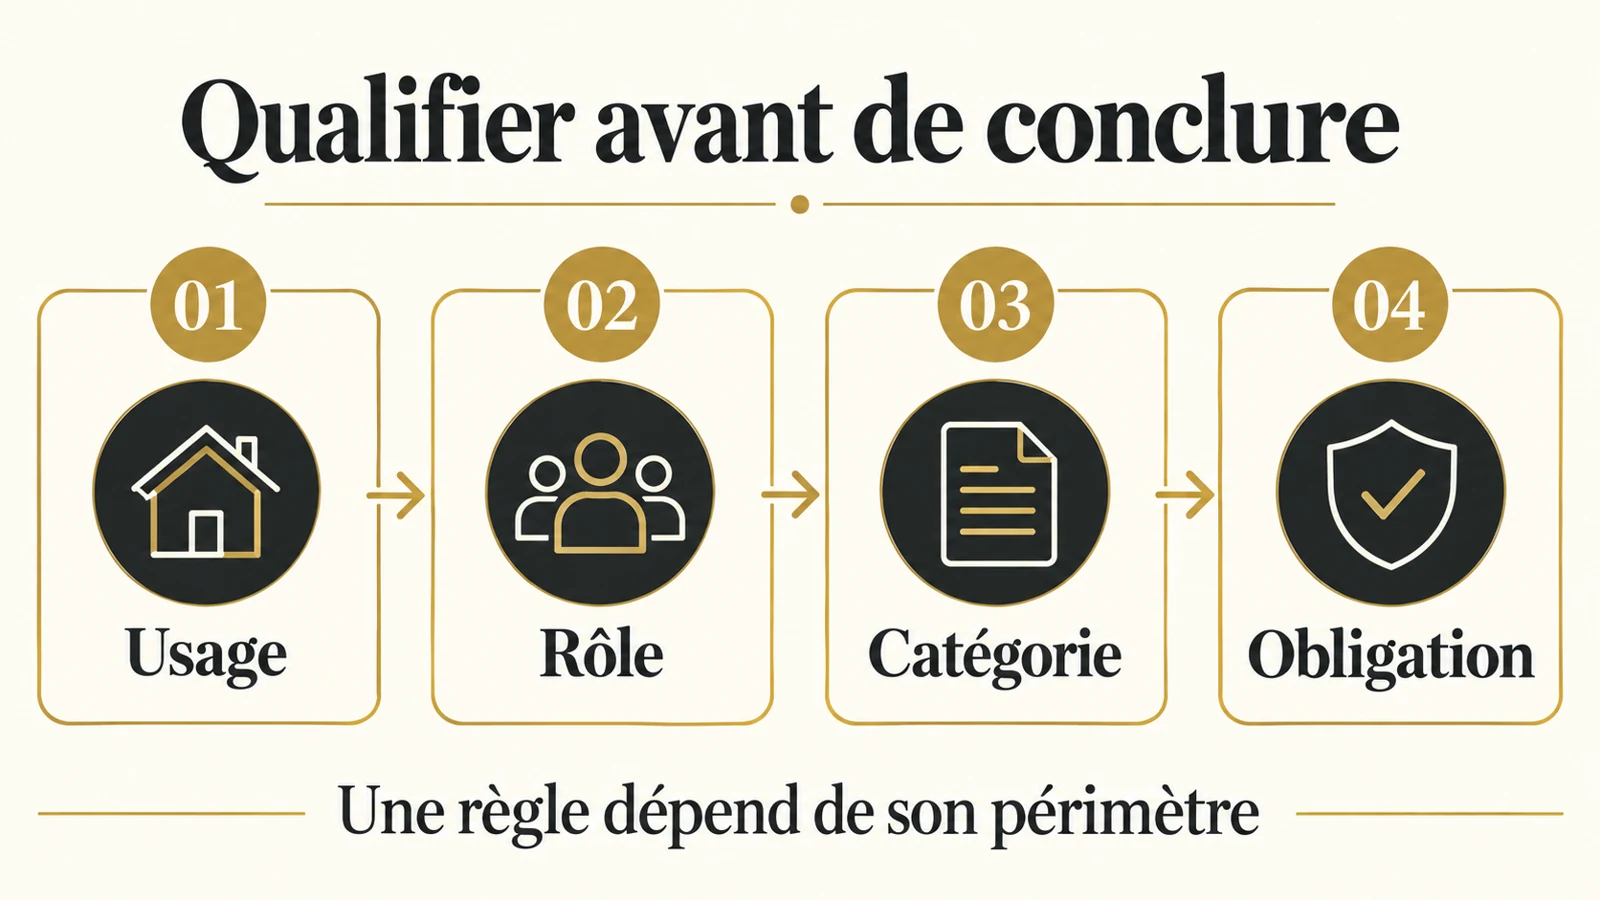
Pour lire l’AI Act sans tomber dans les idées reçues, il faut qualifier trois choses avant de conclure sur les obligations : l’usage réel du système, le rôle de l’organisation dans la chaîne et la catégorie du système. Une règle correcte appliquée au mauvais périmètre produit une mauvaise décision.
Le règlement européen distingue pratiques interdites, systèmes à haut risque et obligations de transparence. Les exigences dépendent de la finalité et du rôle de chaque acteur. Un inventaire technique ne suffit donc pas à déterminer les responsabilités.
Cette lecture se situe au 30 juillet 2026, après la consolidation officielle du 27 juillet. Elle corrige quatre raccourcis fréquents : tous les usages seraient interdits, tout système demanderait un audit externe, seuls les fournisseurs de modèles seraient concernés et toutes les obligations auraient été reportées. Les réponses dépendent des dispositions applicables et de leurs conditions.
| Idée reçue | Ce qu’il faut vérifier à la place | Question de qualification |
|---|---|---|
| Tous les usages seraient interdits | Les pratiques énumérées par l’article 5, avec leurs conditions | Que fait réellement le système, pour qui ? |
| Tout système demanderait un audit externe | La procédure d’évaluation applicable à la catégorie du système | Le système est-il à haut risque, et sous quel régime ? |
| Seuls les fournisseurs de modèles seraient concernés | Le rôle de chaque acteur dans la chaîne | Qui construit, qui met en service, sous quel nom ? |
| Toutes les obligations auraient été reportées | Le calendrier, disposition par disposition | Quelle obligation s’applique, à quelle date ? |
L’AI Act interdit-il tous les usages de l’IA en entreprise ?
L’AI Act n’interdit pas tous les usages de l’IA en entreprise : son article 5 énumère des pratiques interdites avec leurs conditions et, pour certaines, des exceptions précisément encadrées. La version de l’article 5 au 27 juillet 2026 ne pose pas une interdiction générale des assistants d’entreprise. Il faut distinguer les dispositions déjà applicables des ajouts dont l’application est prévue ultérieurement.
Il faut toutefois éviter le raccourci inverse : appeler un outil « documentaire » ou « productivité » ne suffit pas à l’exclure de tout risque réglementaire.
Un résumé de dossier peut participer à une décision concernant une personne. Examinez sa finalité, ses entrées, l’utilisation de sa sortie et les personnes affectées.
La bonne première étape consiste à décrire une tâche concrète, puis à vérifier les dispositions pertinentes. La fiche doit conserver le raisonnement et les points encore incertains, comme le propose écrire la fiche d’un système d’IA. Les pratiques interdites et leur qualification constituent un sujet à traiter avant de concevoir des mesures de réduction du risque. Une protection technique ne rend pas licite un usage effectivement interdit.
Tout système d’IA doit-il passer un audit externe au titre de l’AI Act ?
Tout système d’IA ne doit pas passer un audit externe : il faut distinguer un audit volontaire, une évaluation de conformité et l’intervention éventuelle d’un organisme notifié, trois notions qui ne sont pas interchangeables. La procédure applicable dépend notamment de la catégorie du système et, le cas échéant, des règles sectorielles relatives au produit concerné.
L’article 43, dans sa version consolidée du 27 juillet 2026, prévoit des procédures différentes. Pour les systèmes de l’annexe III, points 2 à 8, il prévoit un contrôle interne sans organisme notifié. Les systèmes biométriques du point 1 et certains produits suivent d’autres conditions. Cette distinction décrit la procédure prévue ; elle ne signifie pas que toutes ces exigences sont déjà applicables. Le travail consiste à identifier la procédure applicable au système précis, avec les dispositions et les normes pertinentes au moment de la décision. Ce qui doit exister pour un système classé à haut risque est détaillé dans haut risque : ce qui doit exister avant l’échéance.
Un audit IA volontaire peut éprouver l’architecture, les tests et la supervision. Son rapport précise le périmètre couvert ; il ne vaut pas automatiquement certification. Je sépare les constats techniques de la qualification réglementaire : une erreur d’accès appelle une correction, puis une analyse distincte de ses conséquences juridiques.
Seuls les fournisseurs de modèles sont-ils concernés par l’AI Act ?
Les fournisseurs de modèles ne sont pas les seuls concernés par l’AI Act : le règlement distingue plusieurs rôles, notamment fournisseur et déployeur, et une entreprise qui intègre un modèle tiers ne devient pas automatiquement un simple déployeur. Développer ou faire développer un système et le mettre en service sous son propre nom peut engager le rôle de fournisseur.
La définition de fournisseur figure à l’article 3. Les cas de changement de responsabilités pour un système à haut risque sont précisés à l’article 25, notamment lors de certaines modifications substantielles ou d’un changement de finalité qui fait entrer le système dans le haut risque.
Il faut distinguer le modèle et le système qui l’utilise. Le premier peut être fourni par un acteur, tandis qu’un autre construit l’application, organise les accès et définit sa finalité. Les obligations de chacun doivent être examinées à leur niveau. Elles peuvent se cumuler au sein d’une même organisation.
Dessinez la chaîne : fournisseur du modèle, intégrateur, organisation qui met le système en service et utilisateurs. Relevez les décisions de chaque acteur et les clauses contractuelles pertinentes. Les étiquettes commerciales ne suffisent pas.
La documentation qui doit descendre la chaîne des modèles à usage général aide à comprendre les dépendances. Elle ne dispense pas l’intégrateur d’examiner ce qu’il ajoute : outils, sources, mémoire, interface et possibilité d’exécuter des actions.
Toutes les obligations de l’AI Act ont-elles été reportées ?
Toutes les obligations de l’AI Act n’ont pas été reportées : le calendrier est échelonné, et les modifications ne portent que sur certaines échéances, notamment celles relatives aux systèmes à haut risque. Le règlement modificatif 2026/1744 a déplacé certaines de ces échéances. Il n’autorise pas à conclure que tout le règlement serait suspendu.
Au 30 juillet 2026, l’article 113 consolidé maintient une application générale au 2 août 2026 avec plusieurs exceptions. Les chapitres I et II s’appliquent depuis le 2 février 2025, sous réserve des nouvelles interdictions prévues pour décembre 2026. Certaines exigences concernant le haut risque sont prévues au 2 décembre 2027 pour l’annexe III et au 2 août 2028 pour l’annexe I. Ces échéances sont celles connues à la date de l’article.
La littératie illustre aussi pourquoi il faut lire les modifications de fond, pas seulement les dates. L’article 4 consolidé au 27 juillet 2026 impose de prendre des mesures soutenant le développement de la maîtrise de l’IA, sans garantir un niveau individuel spécifique. Présenter le sujet comme une formation standard obligatoire pour tous simplifie excessivement la règle actuelle. Le sujet est développé dans la littératie IA, l’obligation passée inaperçue.
Pour chaque obligation, relevez sa date d’application, les conditions qui vous concernent et les éventuelles dispositions transitoires. Une lecture complémentaire ultérieure est conservée dans ce que le report change et ce qui reste applicable. La date d’un projet ne suffit pas, à elle seule, à déterminer toutes les exigences.
Comment qualifier un système d’IA au regard de l’AI Act, étape par étape ?
Qualifier un système d’IA au regard de l’AI Act se fait en cinq étapes : décrire l’usage réel, vérifier les pratiques interdites, déterminer la catégorie, identifier son rôle, puis relever les obligations applicables avec leur date. L’ordre évite de documenter un système avant de savoir ce qu’il est.
- Décrire l’usage réel. La tâche, les entrées, l’usage fait de la sortie, les personnes concernées. Pas le nom du produit.
- Écarter les pratiques interdites. Vérifier l’usage au regard de l’article 5, avant toute autre considération.
- Déterminer la catégorie. Le système relève-t-il du haut risque, d’obligations de transparence, ou d’aucune de ces catégories, sans oublier les règles générales applicables ?
- Identifier son rôle. Fournisseur, déployeur, ou les deux, pour chaque système et chaque composant.
- Relever les obligations et leurs dates. Disposition par disposition, avec les conditions qui s’appliquent et les transitions éventuelles.
L’inventaire préalable des systèmes, sans lequel cette qualification reste partielle, est décrit dans préparer un contrôle de conformité en deux semaines.
Comment préparer une note de décision AI Act qui reste vérifiable ?
Une note de décision AI Act reste vérifiable quand elle associe chaque conclusion à une disposition officielle datée et conserve les incertitudes plutôt qu’un feu vert global. Sa longueur importe moins que la traçabilité du raisonnement.
Décrivez le système, les acteurs et les hypothèses retenues. Chaque conclusion cite une référence et sa version. Un point non tranché reçoit un responsable et une action de vérification.
Prévoyez une revue après un changement de finalité, de public ou d’autonomie. Distinguez obligation juridique, recommandation technique et choix interne. Cette séparation permet d’arbitrer les coûts sans inventer une exigence. La supervision humaine : la concevoir, pas la promettre illustre ce travail sur des dispositifs concrets.
Quelles erreurs fréquentes commettent les entreprises face à l’AI Act ?
Les erreurs fréquentes face à l’AI Act sont de qualifier un système par son nom commercial, de confondre audit volontaire et certification, de se croire simple déployeur par défaut et de lire le calendrier comme un report global. Chacune conduit à une décision fondée sur un périmètre faux.
- Se fier à l’étiquette. Un outil « de productivité » peut participer à une décision sur une personne.
- Présenter un audit comme une certification. Le rapport doit dire ce qu’il couvre, et seulement cela.
- Se déclarer déployeur sans analyse. Construire et mettre en service sous son nom peut faire de l’entreprise un fournisseur.
- Lire « report » comme « suspension ». Le calendrier se lit disposition par disposition.
- Figer la qualification. Un changement de finalité ou d’autonomie impose de la refaire.
Les conséquences d’une qualification erronée sont rappelées dans sanctions de l’AI Act : ce qui devient exigible.
Quelles questions vérifier avant de conclure sur les obligations de l’AI Act ?
Un assistant documentaire est-il toujours hors du haut risque ?
Non ; Il faut examiner sa finalité et son usage réel dans les catégories prévues par le règlement ; Le nom « documentaire » ne détermine pas la qualification, et un outil qui contribue à une décision sur une personne mérite une analyse attentive.
Intégrer une API fait-il de l’entreprise un simple déployeur ?
Pas automatiquement ; La construction, la mise en service sous son nom et certaines modifications peuvent engager d’autres responsabilités ; Le modèle et le système doivent être distingués.
Un audit volontaire vaut-il certification au titre de l’AI Act ?
Non ; Sa valeur dépend du périmètre et du protocole ; Une procédure réglementaire d’évaluation de conformité possède ses propres conditions, à identifier séparément.
L’AI Act interdit-il les assistants d’IA en entreprise ?
Non ; L’article 5 énumère des pratiques interdites précises, avec leurs conditions, sans interdire de façon générale les assistants d’entreprise. Il faut cependant vérifier l’usage réel de chaque outil, car le nom commercial ne suffit pas à l’exclure.
Toutes les obligations de l’AI Act ont-elles été reportées ?
Non ; Le calendrier est échelonné et les reports portent sur certaines échéances, notamment pour les systèmes à haut risque. Chaque obligation se vérifie avec sa date d’application et ses dispositions transitoires.
Par où commencer pour qualifier un système au regard de l’AI Act ?
Par la description de l’usage réel : la tâche, les entrées, l’usage de la sortie et les personnes concernées ; Viennent ensuite la vérification des pratiques interdites, la catégorie du système, le rôle de l’organisation et les obligations datées.
Les exemples et la méthode de qualification proposés ici ne constituent pas une conclusion juridique individualisée.
Sources
- Commission européenne : AI Act, article 3, consolidé au 27 juillet 2026.
- Commission européenne : AI Act, article 4, consolidé au 27 juillet 2026.
- Commission européenne : AI Act, article 5, consolidé au 27 juillet 2026.
- Commission européenne : AI Act, article 25, consolidé au 27 juillet 2026.
- Commission européenne : AI Act, article 43, consolidé au 27 juillet 2026.
- Commission européenne : AI Act, article 50, consolidé au 27 juillet 2026.
- Commission européenne : AI Act, article 113, consolidé au 27 juillet 2026.