Hermes Agent est un logiciel open source de Nous Research qui orchestre un modèle de langage, des outils et une mémoire persistante pour réaliser des tâches au fil de plusieurs échanges. Il appartient à la famille des agents IA en entreprise, avec des conséquences concrètes sur les accès et les données conservées.
Analyse rédigée le 19 octobre 2026. La version officielle la plus récente repérée dans les publications du dépôt est v0.22.2, datée du 15 octobre 2026. Cette date correspond à une version vérifiée, pas à une annonce de lancement du produit.
Qu’est-ce que Hermes Agent apporte à une entreprise ?
Hermes Agent apporte un environnement pour enchaîner des actions et conserver du contexte, dont la valeur dépend du processus choisi et des droits accordés.
Le dépôt officiel de Nous Research présente une interface en terminal, des intégrations de messagerie, des outils et des procédures réutilisables appelées skills. Le logiciel accepte différents fournisseurs de modèles. Son intérêt potentiel tient à cette continuité entre une demande, des actions et les connaissances utiles à la tâche suivante.
Une équipe peut envisager un pilote de préparation documentaire ou de maintenance sur un environnement de test. Ce sont des cas proposés ici, sans résultat client revendiqué. Un processus déterministe peut aussi suffire : la question agent ou simple appel de modèle doit précéder le choix du produit.
La publication v0.22.2 corrige notamment un problème de redémarrage de passerelle. Elle conserve une réserve explicite : certaines sessions passées par la passerelle v0.22.1 ne peuvent pas être supprimées dans v0.22.2. Une équipe qui exige leur suppression doit intégrer cette limite à sa décision.
Comment fonctionne l’architecture de Hermes Agent ?
Pour évaluer Hermes Agent, il faut distinguer le modèle qui propose les actions, le logiciel qui les orchestre et les outils qui les exécutent.
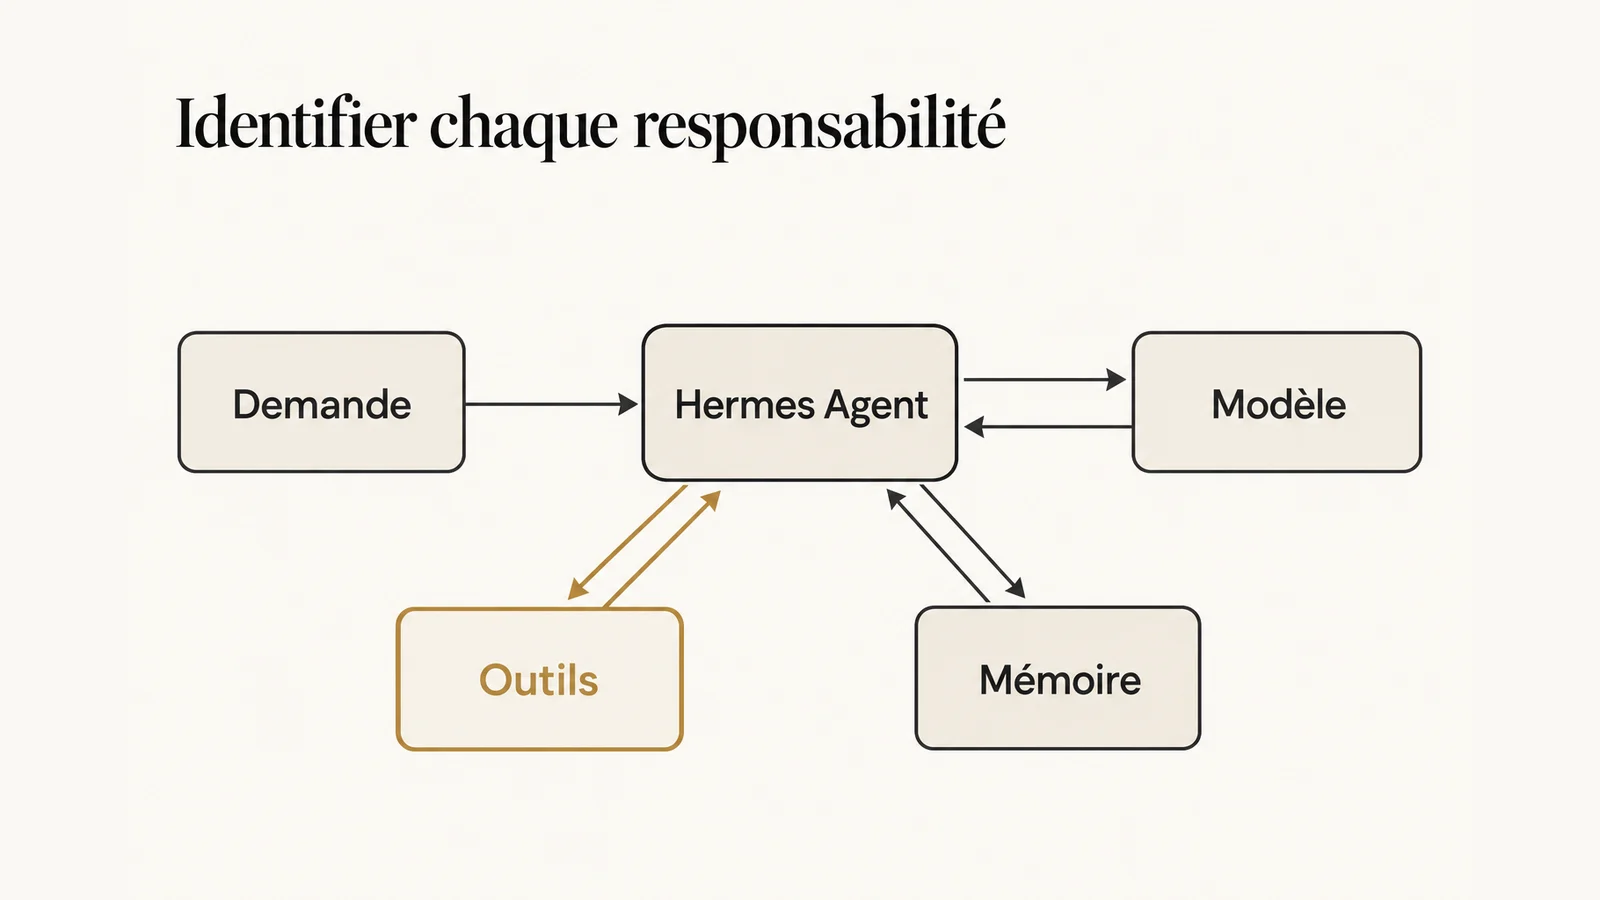
Une représentation fonctionnelle suffit pour commencer : une demande arrive, le modèle produit une réponse ou demande un outil, le résultat revient dans la conversation, puis le travail continue. La qualité finale dépend donc du raisonnement, du contenu consulté et des opérations effectivement réalisées. Une réponse convaincante ne prouve pas qu’un fichier a été créé.
L’architecture doit être examinée à travers ses frontières : où fonctionne le modèle, quel compte exécute les commandes, quels fichiers sont accessibles et quels résultats peuvent partir vers un service externe. Le schéma ci-dessous représente ces responsabilités. Il sert de grille de lecture, sans prétendre reproduire tous les composants internes du dépôt.
Pour chaque frontière, demander une preuve observable : une identité technique, un accès refusé, une destination réseau autorisée ou un artefact enregistré. Cette approche rend le choix du modèle comparable au choix des connecteurs. Elle évite de concentrer toute l’évaluation sur la fluidité de la conversation.
Quels outils faut-il autoriser dans Hermes Agent ?
Il faut autoriser les outils nécessaires à un travail défini, puis vérifier leurs effets réels avec les mêmes restrictions que celles prévues en exploitation.
Le dépôt documente notamment des capacités de terminal, de recherche web, de manipulation de fichiers et des connexions MCP. Ces possibilités élargissent le périmètre d’action. Elles n’établissent aucun droit métier à consulter un dossier, contacter un destinataire ou modifier une application. Le compte technique et le connecteur doivent imposer ces limites.
Le tableau propose des critères de sélection pour un pilote. Il décrit une méthode de contrôle, sans annoncer des réglages automatiquement présents dans chaque installation.
| Capacité envisagée | Question à trancher | Preuve attendue |
|---|---|---|
| Lecture de fichiers | Quel dossier est utile ? | Refus hors périmètre |
| Écriture | Quel livrable est permis ? | Modification limitée et relue |
| Terminal | Quelles commandes sont nécessaires ? | Droits système vérifiés |
| Recherche externe | Quelles données peuvent sortir ? | Destinations contrôlées |
| Connecteur MCP | Quelle identité agit ? | Autorisations métier testées |
Une intégration doit aussi pouvoir être retirée sans perdre la maîtrise du service. La méthode de recette de sécurité MCP aide à documenter cette dépendance et à vérifier les accès après chaque changement.
Que mémorise Hermes Agent entre deux sessions ?
Hermes Agent distingue des notes persistantes, un profil utilisateur et la recherche dans les conversations passées ; ces mécanismes demandent des tests séparés de rappel et d’oubli.
La documentation de mémoire persistante décrit les fichiers MEMORY.md et USER.md ainsi qu’une recherche de sessions conservées dans SQLite. Elle précise qu’une confirmation rédigée par le modèle ne suffit pas : une information doit réellement être enregistrée pour persister. Les changements de session comptent également dans le fonctionnement de la mémoire.
En entreprise, la bonne question porte sur ce qui peut être retenu et pour qui. Une convention de nommage peut être utile à plusieurs tâches ; une information confidentielle ne doit pas devenir une préférence générale. Définir un responsable, un périmètre, une durée de conservation et une procédure d’effacement avant d’ajouter des données réelles.
La recette de rappel et d’oubli des assistants IA permet de vérifier ces exigences. Inscrire un fait fictif, ouvrir une nouvelle session, contrôler son rappel puis demander son retrait produit une preuve plus utile qu’une promesse de mémoire. Examiner séparément les historiques et les sauvegardes : modifier une note ne démontre pas leur effacement.
Peut-on utiliser Hermes Agent entièrement en local ?
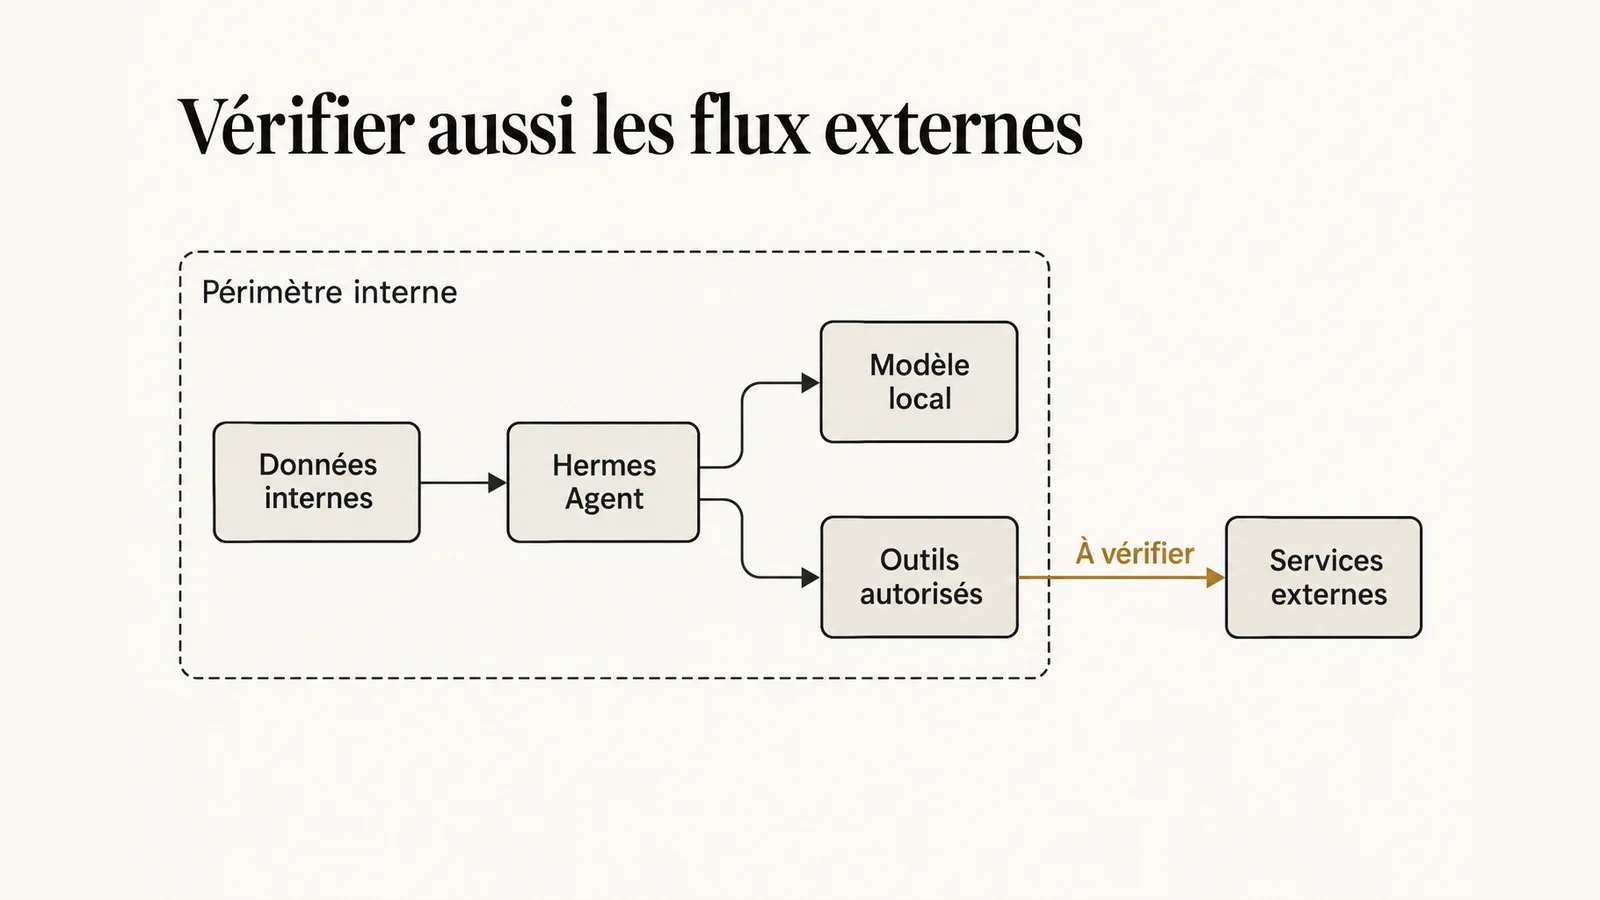
Une exécution locale peut associer Hermes Agent à un modèle hébergé sur votre infrastructure, mais la confidentialité dépend aussi des outils et des connexions activés.
La documentation des fournisseurs de modèles prévoit des points d’accès compatibles avec l’API OpenAI, notamment pour Ollama, vLLM ou llama.cpp. Cela permet d’envisager une inférence locale. L’installation de l’agent sur un ordinateur ne signifie cependant pas que le modèle sélectionné y fonctionne aussi.
Cartographier le parcours complet des informations : demande utilisateur, documents, résultat des outils, mémoire et journaux. Un modèle local peut recevoir le résultat d’une recherche distante. Un outil externe peut recevoir un extrait de document. Le caractère local se démontre par les configurations et les flux constatés, y compris lorsque le service rencontre une erreur.
Les petits modèles sur poste posent une autre question pratique : réussissent-ils les appels d’outils et les tâches attendues sur votre matériel ? Mesurer la réussite du livrable, les reprises et le délai observé. Aucune taille de modèle ni promesse de performance ne remplace cette vérification.
La licence MIT autorise-t-elle un usage professionnel ?
La licence MIT du dépôt autorise l’utilisation et la modification du logiciel, sous les conditions de conservation des mentions prévues par son texte.
Le fichier LICENSE officiel au tag v0.22.2 accorde notamment les droits d’utiliser, copier, modifier et distribuer le code. Il prévoit la conservation de la notice de copyright et de permission dans les copies ou portions substantielles. Il indique aussi une fourniture sans garantie. Ce sont les termes du logiciel, pas un engagement contractuel de disponibilité.
La conséquence pratique est de dresser l’inventaire des composants réellement utilisés. Le modèle choisi, les services distants et les extensions peuvent avoir leurs propres conditions. La licence du dépôt ne démontre donc ni la licence de chaque modèle ni l’autorisation de transmettre des documents internes à un fournisseur.
Pour un pilote, conserver la référence du code évalué, le texte de sa licence et la liste des dépendances retenues. Cette traçabilité facilite la revue interne et les mises à jour. Elle permet aussi d’expliquer ce qui a effectivement été approuvé lorsque l’installation évolue.
Hermes Agent est-il sécurisé pour les données d’entreprise ?
La sécurité de Hermes Agent dépend du confinement et des autorisations effectives ; les filtres de contenu doivent être évalués comme une protection complémentaire.
La politique de sécurité du dépôt au tag v0.22.2 distingue les frontières de sécurité des mécanismes heuristiques internes. Elle précise qu’un backend de terminal isolé ne confine pas tous les chemins du processus. Pour des contenus non maîtrisés, elle prévoit un confinement du processus entier, incluant extensions et connexions MCP. Cette distinction doit guider l’évaluation des permissions, des restrictions réseau et des services appelés.
Une page web, un document ou un résultat d’outil peut contenir une instruction hostile. C’est le problème de l’injection de prompt indirecte. Pour un premier pilote, utiliser des données fictives, des accès restreints et des sorties relues. Le résultat attendu comprend le refus des actions interdites et la conservation d’une trace exploitable.
L’évaluation doit couvrir une tâche entière, avec ses reprises et son contexte accumulé. Le risque des agents sur la durée justifie de tester aussi une ancienne instruction, une erreur persistante ou une connexion retirée. Une démonstration réussie en conversation courte laisse ces situations ouvertes.
Comment décider si Hermes Agent convient à votre entreprise ?
Hermes Agent mérite un pilote lorsque la continuité des tâches apporte une valeur mesurable et que l’équipe peut vérifier les actions, les accès et les reprises.
La décision peut suivre une séquence courte, avec un livrable observable à chaque étape :
- Choisir une tâche délimitée et décrire le résultat attendu avant de sélectionner les outils.
- Fixer le modèle, la version du code et les accès réellement nécessaires au pilote.
- Comparer les livrables obtenus, les corrections humaines et les échecs sur un même jeu de cas.
- Vérifier les refus, la mémoire, l’arrêt et la reprise avant d’élargir le périmètre.
La grille de recette d’un agent IA aide à structurer cette décision. Un audit IA du système existant peut préciser les tests et le plan de correction. L’enjeu est de disposer d’éléments vérifiables pour autoriser un usage précis, avec un responsable capable de le suspendre.
Questions fréquentes
Hermes Agent est-il un modèle de langage ?
Hermes Agent orchestre un modèle et des outils. Il faut évaluer séparément le logiciel, le modèle choisi et les services connectés. Le nom Hermes Agent ne désigne donc pas à lui seul le moteur de génération utilisé.
Quelle version de Hermes Agent cet article examine-t-il ?
La publication officielle la plus récente vérifiée le 19 octobre 2026 est v0.22.2, datée du 15 octobre 2026. Les documentations consultées peuvent évoluer ; chaque capacité retenue doit être vérifiée sur la version effectivement installée.
Hermes Agent peut-il fonctionner sans API distante de modèle ?
La documentation prévoit des serveurs de modèles locaux compatibles. Il reste à vérifier le modèle sélectionné et les outils : une recherche web, une messagerie ou un connecteur externe peut encore entraîner des échanges réseau.
La mémoire de Hermes Agent est-elle toujours fiable ?
La documentation distingue plusieurs mécanismes et rappelle qu’une phrase de confirmation ne prouve pas un enregistrement. Tester le rappel dans une nouvelle session et contrôler les données conservées reste nécessaire pour un usage professionnel.
La licence MIT couvre-t-elle tous les services utilisés ?
La licence vérifiée concerne le code du dépôt. Les modèles, extensions et fournisseurs connectés doivent être examinés séparément. Conserver leurs références et leurs conditions évite d’attribuer à l’ensemble une permission qui ne vise qu’un composant.
Par quel usage commencer dans une entreprise ?
Choisir un travail réversible sur des données fictives, avec un livrable relu et des droits restreints. Prévoir dès le départ les cas d’échec, les traces attendues et la personne habilitée à interrompre le pilote.
Sources
- Nous Research, dépôt officiel Hermes Agent, consulté le 19 octobre 2026.
- Nous Research, version v0.22.2, publiée le 15 octobre 2026.
- Nous Research, licence MIT au tag v0.22.2, vérifiée le 19 octobre 2026.
- Hermes Agent, mémoire persistante, consultée le 19 octobre 2026.
- Hermes Agent, fournisseurs et modèles locaux, consultée le 19 octobre 2026.
- Nous Research, politique de sécurité au tag v0.22.2, vérifiée le 19 octobre 2026.
Analyse et méthode proposées par Anand Candassamy au 19 octobre 2026.